L'audit de sécurité externe qui se lit sans être technicien.
Sedona Radar examine ce que votre domaine expose sur Internet, puis son application vous accompagne : ce qui est grave, ce que cela signifie, comment le corriger, dans le bon ordre. Un rapport daté le résume, et Radar refait le point au rythme de votre abonnement.
Sans carte bancaire ·1 Scan de Contrôle offert ·Rien à installer ·Sur un domaine que vous possédez ou pour lequel vous êtes mandaté
demo.testfire.netvotre domaine
demo.testfire.net · 65.61.137.117
Port 80 · http
Port 443 · https
Port 8080 · http
66 constats
1 508 URL
3 ports
1
2
3
CritiqueÉlevéeMoyenneFaibleInfoLa carte ne montre que les constats qui appellent une décision ; vos trois priorités sont numérotées. Les 56 observations mineures restent en Vue DSI. Deep Scan réel du 13/10/2026, sur un site de démonstration volontairement vulnérable ; positions figuratives.En haut, les 66 constats ; au milieu, 821 des 1 508 URL découvertes ; en bas, l'hôte et ses ports. Deep Scan du 13/10/2026, cible de démonstration volontairement vulnérable ; positions figuratives.
Ce qui se passe pendant un scan, en sept phases.
détails techniques
010 min20 min30 min40 min50 min58 min
49 min
1234–7
Deep Scan de démonstration du 13/10/2026, à l'échelle réelle.
1
RepérageReconnaissance passive
3 min
Radar recense ce que votre entreprise expose : vos sous-domaines, vos pages publiées, et les secrets ou les fuites qui vous concernent.Sous-domaines, URL, renseignement en source ouverte, requêtes ciblées, secrets exposés
2
Portes ouvertesRéseau
6 min
Il vérifie quels services répondent depuis Internet, si vos certificats et votre chiffrement tiennent, et comment vos serveurs se présentent.Ports, SSL/TLS, DNS, en-têtes HTTP, empreinte technologique
3
Vos sitesApplication
49 min
Il teste vos sites et vos formulaires comme le ferait un attaquant, sans aller au-delà de la preuve : injections, mots de passe par défaut, pages oubliées.Failles applicatives, fuzzing, scanners CMS
Il regarde ce qui se trouve derrière, quand c'est exposé : messagerie, bases de données, partages de fichiers, annuaires.SMB, SNMP, bases de données, Docker, AD/LDAP, Kubernetes, SMTP
5
5ContexteEnrichissement
14 s
Il croise chaque faille avec ce que l'on sait des attaques réelles : est-elle connue, déjà exploitée, facile à exploiter ?CVE, EPSS, KEV, ExploitDB, MITRE ATT&CK
6
6ScoreScoring
1 s
Il calcule votre score de risque en partant des constats les plus graves.calcul du score de risque composite
7
7RéférentielsConformité
12 s
Il rapporte les constats aux six référentiels : NIS2, RGPD, ISO 27001, ANSSI, OWASP et le Cadre Sedona.Frameworks réglementaires (scores 0-100) + checks ciblés
Radar envoie de vraies requêtes de test, sans aller au-delà de la preuve, et seulement après votre attestation d'autorisation ; une perturbation reste possible sur un système fragile. Tests et autorisation, en détail
Un scan pour vérifier, un autre pour cartographier.
1cible
la cible saisie
ses voisins, non explorés
Scan de Contrôle
La seule cible saisie — domaine, sous-domaine, URL ou IP publique — sans exploration des sous-domaines voisins.
Durée mesurée : médiane ≈ 45 minutes, 9 scans sur 10 entre 20 minutes et 1 h 35
45 min
01 h2 h3 h4 h
Contrôles ciblés, vérification après correction, surveillance récurrente.
jusqu'à100hôtes en profondeur
hôtes analysés en profondeur
découverts, au-delà du plafond
Deep Scan
Découvre vos sous-domaines publics, puis analyse jusqu'à 100 hôtes en profondeur, en commençant par les plus sensibles (administration, API, portails).
Durée mesurée : médiane ≈ 1 h 25, 9 scans sur 10 entre 35 minutes et 4 h
1 h 25
01 h2 h3 h4 h
Un état des lieux, et la cartographie de votre surface exposée.
Durées mesurées sur nos scans de production, hors attente dans la file (mesure du 20/09/2026). Un e-mail vous prévient à la fin.
Du bruit au plan : ce que le moteur fait de 66 constats.
Les modules exécutés rendent chacun leurs résultats. Tels quels, ils sont illisibles pour un dirigeant.
Le moteur regroupe ce qui relève de la même faille, joint la preuve qu'il a relevée et classe chaque constat par gravité. Aucune IA ne choisit vos priorités.
L'application retient vos trois priorités, chacune avec son délai. Dès Starter, le Plan de traitement propose au plus six prochaines actions, dans l'ordre.
66
Critique1
Élevée6
Moyenne3
Faible31
Info25
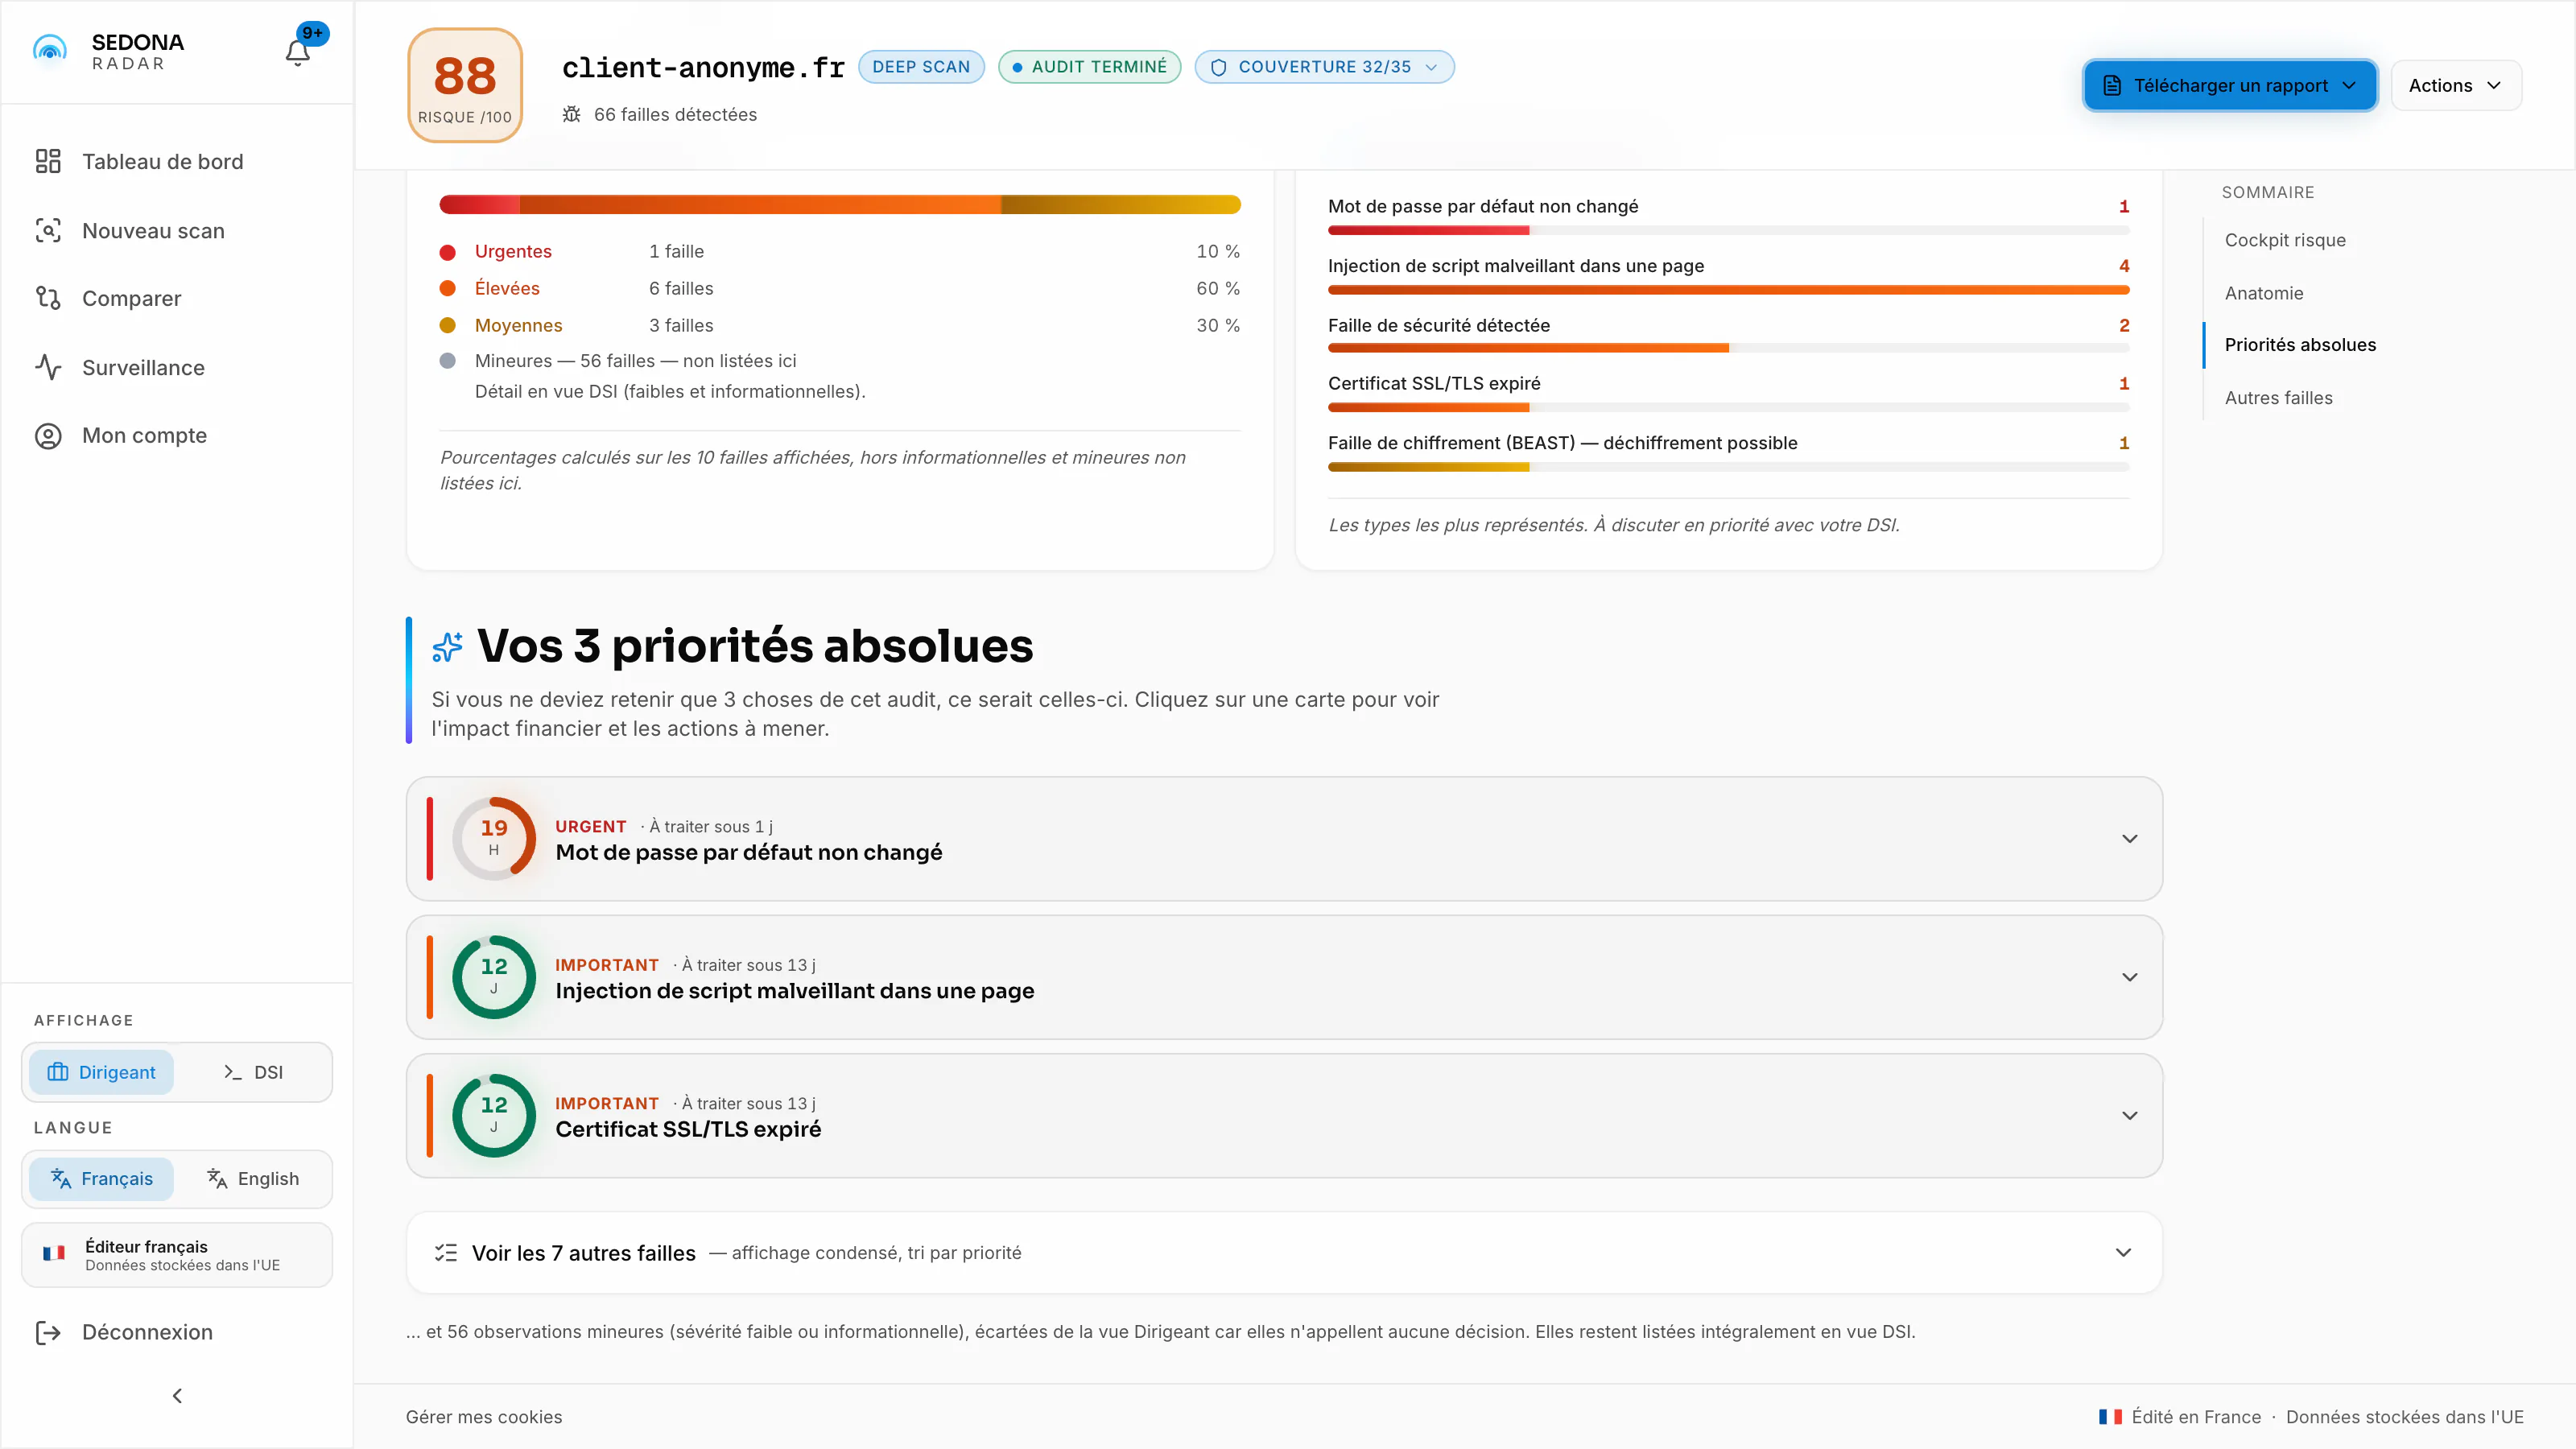
L'application Radar sur le scan de démonstration : « Vos 3 priorités absolues ». Écran réel de l'application, en Vue Dirigeant ; domaine anonymisé
66 constats bruts. Les modules exécutés rendent chacun leurs résultats. Tels quels, ils sont illisibles pour un dirigeant.
Regroupés et classés par gravité. Le moteur regroupe ce qui relève de la même faille, joint la preuve qu'il a relevée et classe chaque constat par gravité. Aucune IA ne choisit vos priorités.
Trois priorités, puis un plan. L'application retient vos trois priorités, chacune avec son délai. Dès Starter, le Plan de traitement propose au plus six prochaines actions, dans l'ordre. Écran réel, en Vue Dirigeant ; domaine anonymisé.
1
66 constats bruts
Les modules exécutés rendent chacun leurs résultats. Tels quels, ils sont illisibles pour un dirigeant.
66
Critique1
Élevée6
Moyenne3
Faible31
Info25
2
Regroupés et classés par gravité
Le moteur regroupe ce qui relève de la même faille, joint la preuve qu'il a relevée et classe chaque constat par gravité. Aucune IA ne choisit vos priorités.
66
Critique1
Élevée6
Moyenne3
Faible31
Info25
3
Trois priorités, puis un plan
L'application retient vos trois priorités, chacune avec son délai. Dès Starter, le Plan de traitement propose au plus six prochaines actions, dans l'ordre. Écran réel, en Vue Dirigeant ; domaine anonymisé.
66
Critique1
Élevée6
Moyenne3
Faible31
Info25
L'application Radar sur le scan de démonstration : « Vos 3 priorités absolues ». Écran réel de l'application, en Vue Dirigeant ; domaine anonymisé
Vos scans, vos priorités et le Plan de traitement vivent dans l'application, en Vue Dirigeant ou en Vue DSI.
détails techniques
app.sedona-ai.comFilmé en Vue DSI
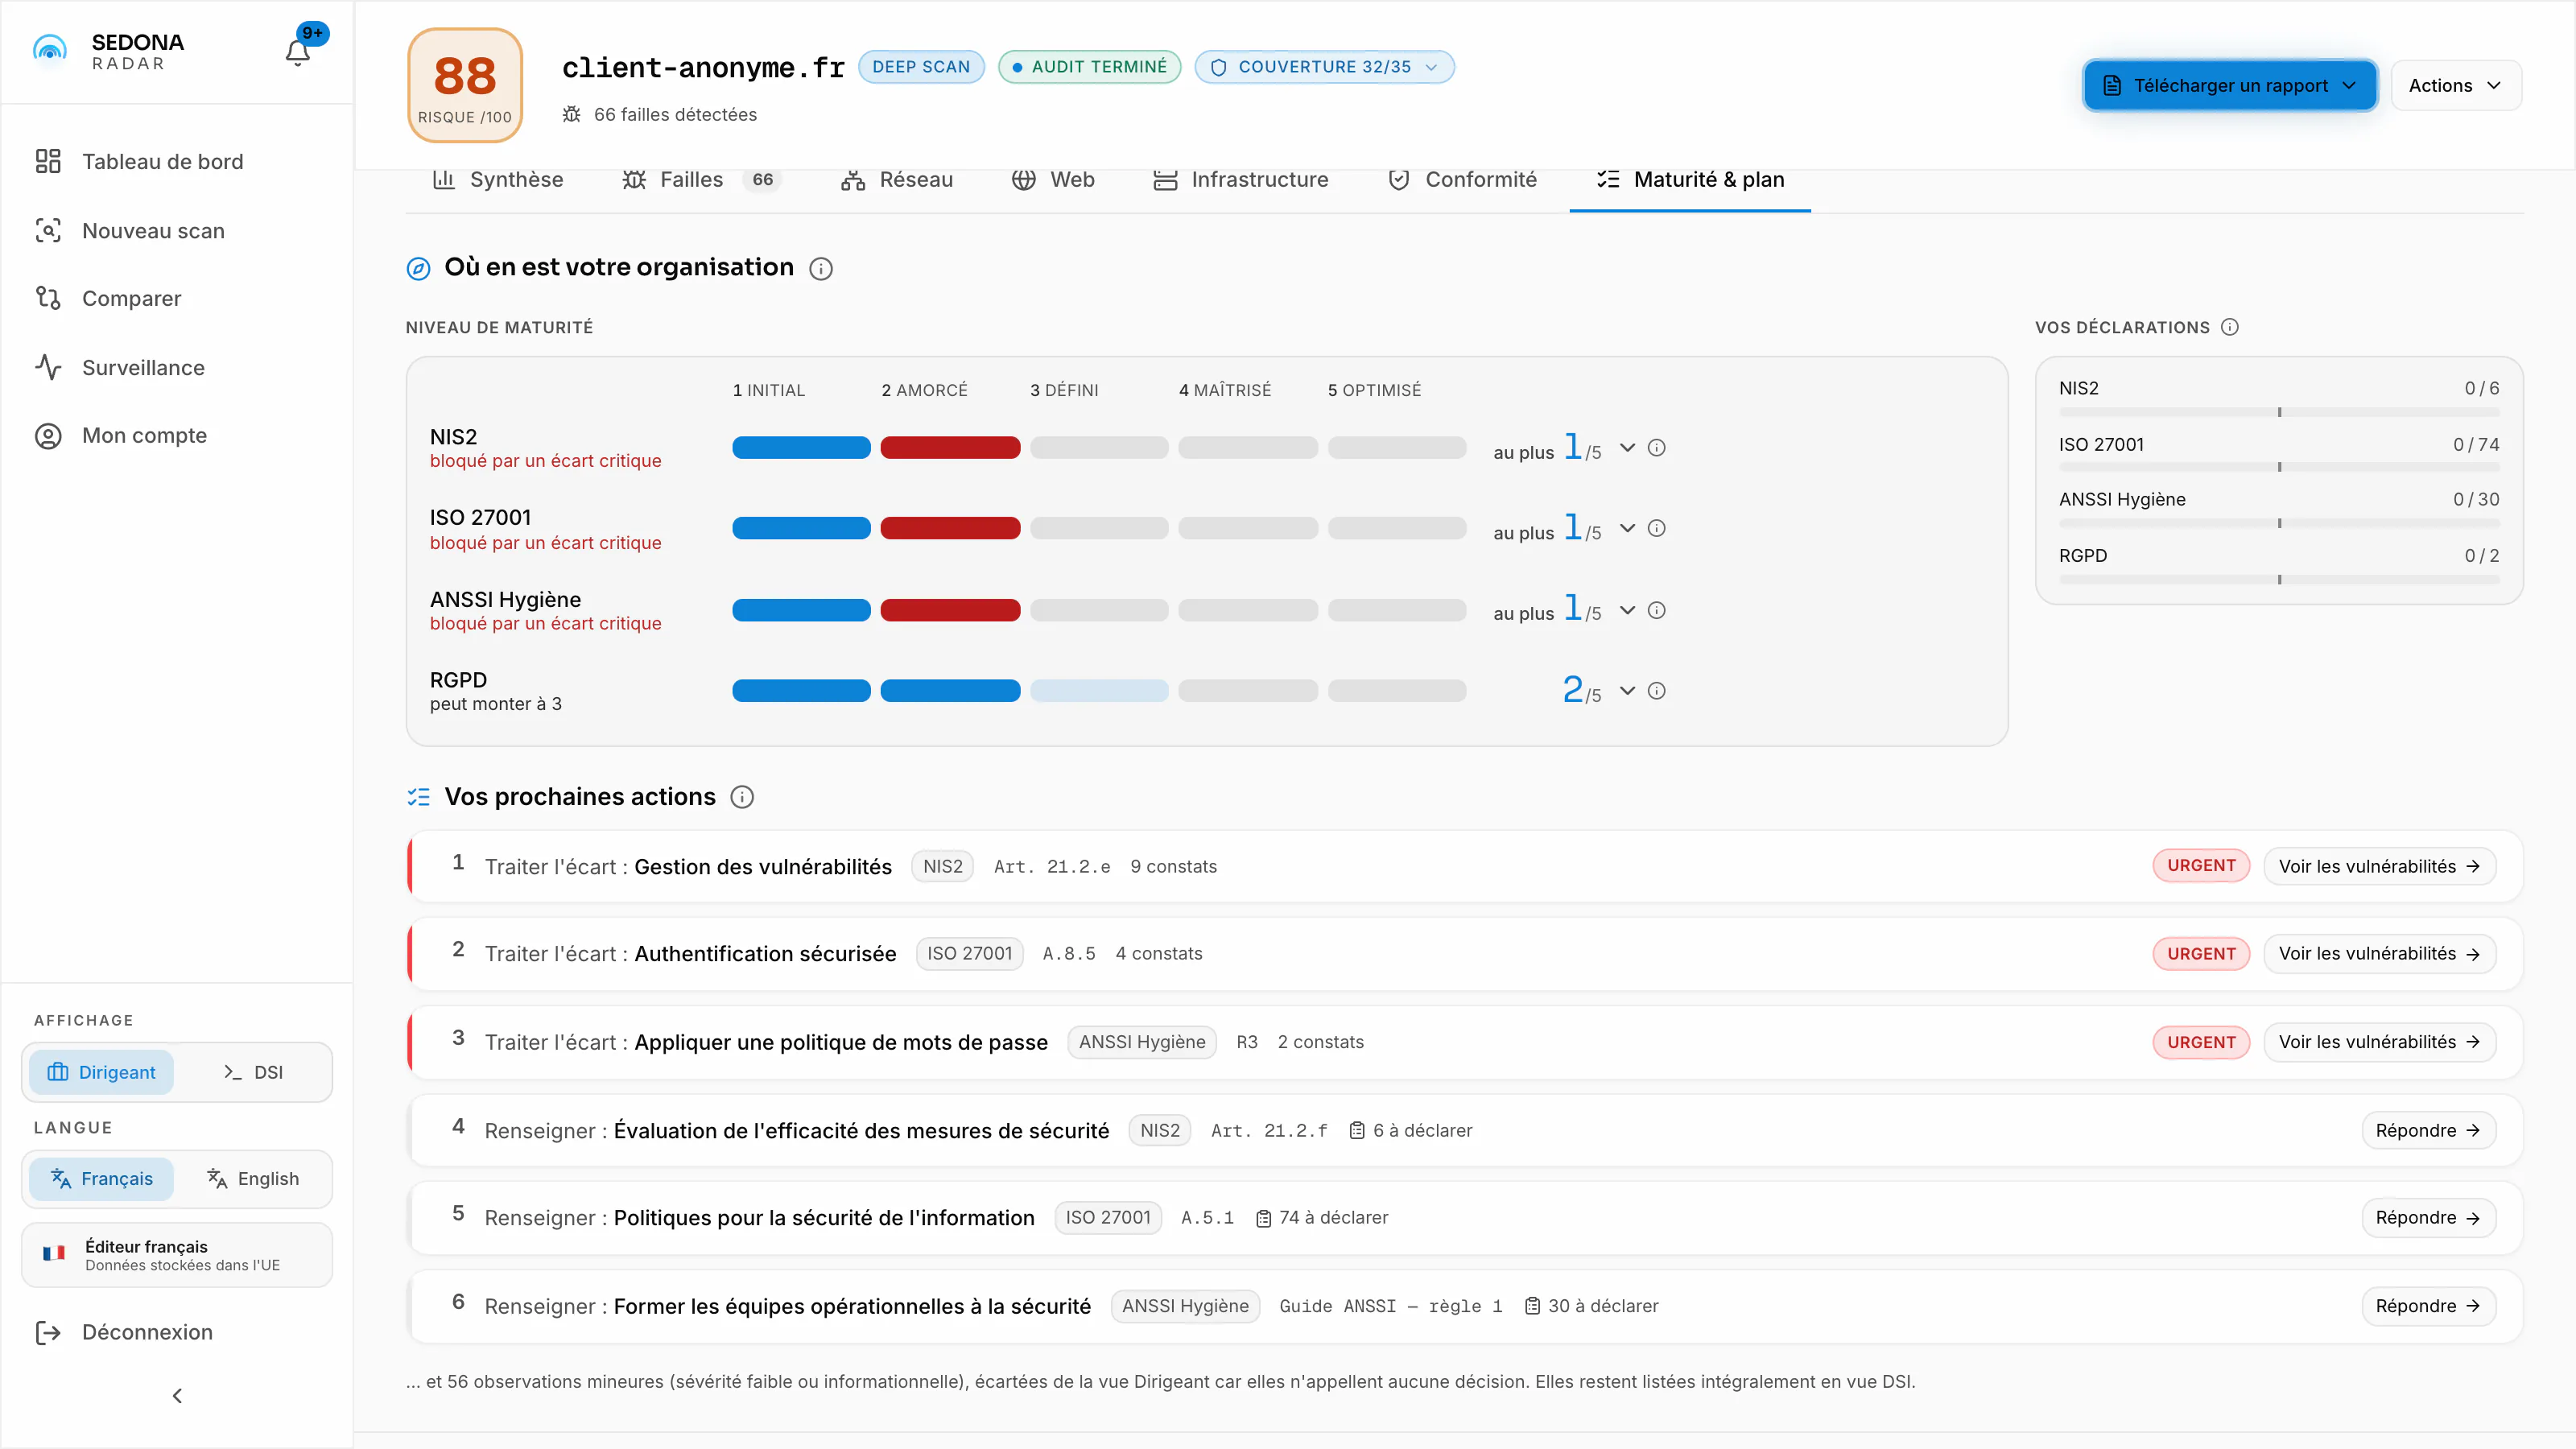
Un écart critique bloque le niveauTant qu'il n'est pas traité, NIS2 reste au plus au niveau 1 sur 5. Aucune réponse au questionnaire ne franchit ce plafond.D'abord, traiter les écartsChaque action renvoie aux constats qui la justifient, ici 9 pour NIS2. Les traiter lève le plafond.Puis, déclarer ce qui ne se voit pasUne politique signée, une formation, un plan de notification d'incident : vous les déclarez. Vos réponses relèvent le niveau sous le plafond, sans être vérifiées ni modifier aucun score.
Un écart critique bloque le niveauTant qu'il n'est pas traité, NIS2 reste au plus au niveau 1 sur 5. Aucune réponse au questionnaire ne franchit ce plafond.D'abord, traiter les écartsChaque action renvoie aux constats qui la justifient, ici 9 pour NIS2. Les traiter lève le plafond.Puis, déclarer ce qui ne se voit pasUne politique signée, une formation, un plan de notification d'incident : vous les déclarez. Vos réponses relèvent le niveau sous le plafond, sans être vérifiées ni modifier aucun score.
Un écart critique bloque le niveauTant qu'il n'est pas traité, NIS2 reste au plus au niveau 1 sur 5. Aucune réponse au questionnaire ne franchit ce plafond.D'abord, traiter les écartsChaque action renvoie aux constats qui la justifient, ici 9 pour NIS2. Les traiter lève le plafond.Puis, déclarer ce qui ne se voit pasUne politique signée, une formation, un plan de notification d'incident : vous les déclarez. Vos réponses relèvent le niveau sous le plafond, sans être vérifiées ni modifier aucun score.
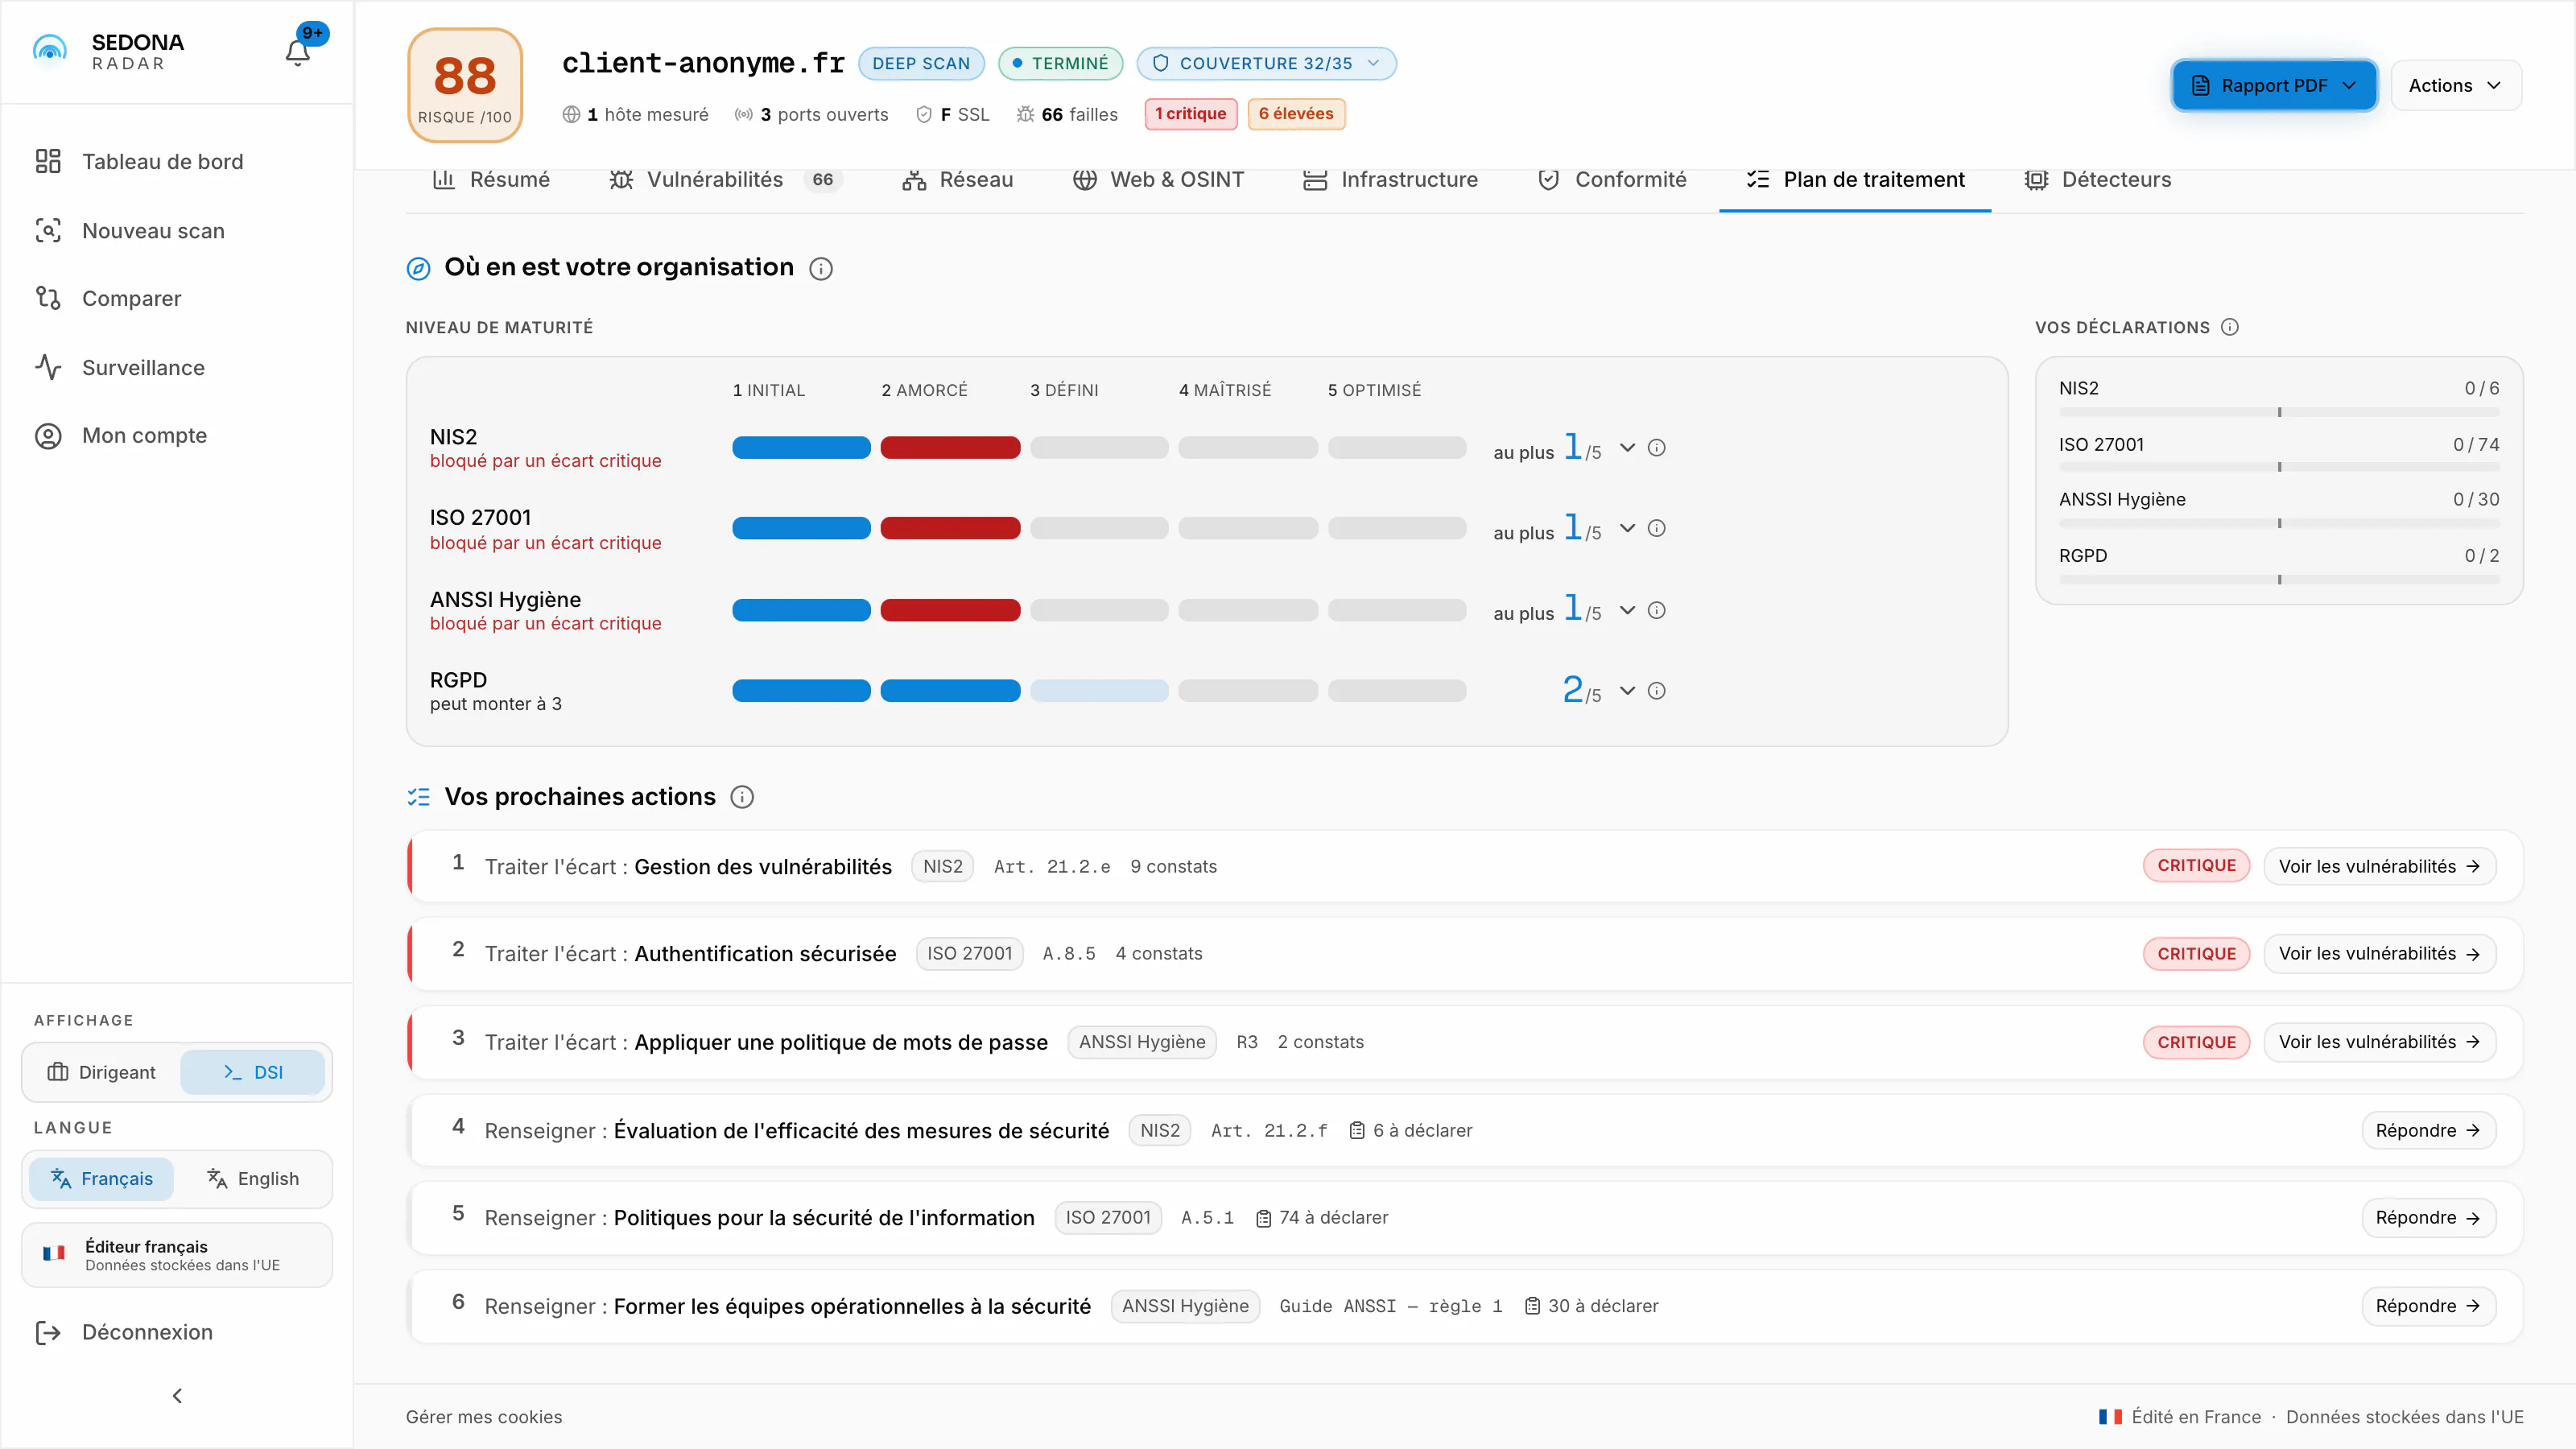
Maturité & planPlan de traitement. Par où commencer : les écarts à traiter d'abord, puis ce qui reste à déclarer.
C'est le Plan de traitement : l'application le nomme ainsi en Vue Dirigeant.
Dans l'écran : Niveau de maturité · Vos déclarations · Vos prochaines actions — Traiter l'écart, Renseigner
Écrans réels de l'application, sur le scan de démonstration ; domaine anonymisé.
Six référentiels, NIS2 compris :votre point de départ.
Chaque scan vous donne un score de maturité par référentiel, de 0 à 100, à partir de ce qui se voit de l'extérieur ; dès Starter, avec le détail et un impact estimé en euros.
Ce que le score ne dit pasL'article 21 est surtout organisationnel, et la directive n'est pas transposée en droit français au 14/10/2026 : Radar sert à se préparer.
Ce que le score ne dit pasRegistre, droits des personnes, contrats, durées de conservation : hors de portée d'un scan.
Ce que le score ne dit pas93 contrôles, la plupart organisationnels, humains ou physiques : Radar n'en lit qu'une partie.
Ce que le score ne dit pasPostes de travail, Wi-Fi, sauvegardes, nomadisme : hors de vue depuis Internet.
Ce que le score ne dit pasLes symptômes vus de l'extérieur : Radar ne lit pas votre code.
Ce que le score ne dit pasPropre à Sedona, inspiré des référentiels français et européens : ce n'est pas un référentiel de l'ANSSI.
Scores de maturité du scan de démonstration · plus haut = plus mature Les repères 30, 50 et 80 sont ceux de l'application, pas des seuils officiels. Indicateurs construits par Sedona, pas une certification.
Pour transmettre : l'Essentiel pour le dirigeant (Starter), le Stratégique pour la direction et l'Opérationnel pour qui corrige (Business et Scale).
Dès 79 € HT par mois, l'application complète : chaque constat expliqué, le Plan de traitement, les rapports et le suivi. Sans engagement. Première souscription remboursée sur simple demande motivée, dans les 14 jours.
La périodicité se choisit au paiement.
Prix affichés en facturation mensuelle.
Discovery
Gratuit · sans carte bancaire
00€
un scan à vie
1 Scan de Contrôle sur 1 domaine
Un aperçu : votre score de risque, vos 3 vulnérabilités les plus graves, le décompte par sévérité et vos scores sur les 6 référentiels
Sans le détail des failles ni des écarts, sans rapport PDF, sans Deep Scan.
Starter : E-mail, objectif 48 h ouvréesBusiness : E-mail, objectif 24 h ouvréesScale : E-mail prioritaire, objectif 1 jour ouvré
Comparaison détaillée des plans payants de Sedona Radar
Plan
Starter
BusinessRecommandé
Scale
Prix mensuel
79 € HT
229 € HT
590 € HT
Prix en annuel
63 € HT/mois · 756 €/an
185 € HT/mois · 2 220 €/an
470 € HT/mois · 5 640 €/an
Scans de Contrôle / mois
5
10
30
Deep Scans / mois
2
5
10
Domaines
1
5
10
Rapports
Essentiel
Stratégique + Opérationnel
Stratégique + Opérationnel
Surveillance
Chaque mois
Toutes les deux semaines
Chaque semaine
Conformité 6 référentiels + impact €
Oui
Oui
Oui
Export CSV
Oui
Oui
Oui
Webhook sortant signé
—Non inclus
Oui
Oui
Slack et Teams (bientôt)
—Non inclus
bientôt
bientôt
API publique
—Non inclus
—Non inclus
bientôt
Support
E-mail, objectif 48 h ouvrées
E-mail, objectif 24 h ouvrées
E-mail prioritaire, objectif 1 jour ouvré
Plafond d'analyse identique pour tous les plans : jusqu'à 100 hôtes par Deep Scan. Objectifs de réponse du support sans engagement de niveau de service.
Radar, test d'intrusion ou dispositif public gratuit : que choisir ?
Quel outil pour quel besoin : exemple et cas d'usage de chaque option
Critère
Dispositif public gratuit
Sedona Radar
Test d'intrusion
Scanner technique
Exemple
MonAideCyber, test de maturité de Cybermalveillance
Audit externe automatisé, par abonnement
Prestataire humain ; qualifié PASSI si une preuve qualifiée est exigée
Outil conçu pour une équipe sécurité
Quand le choisir
Pour vous situer en quelques minutes, sur déclaration. Commencez par là si vous n'avez jamais fait le point.
Pour mesurer ce que votre entreprise expose réellement, le documenter dans un rapport daté et le suivre dans le temps.
Pour un jugement humain : un testeur enchaîne et exploite les failles. Souvent 4 000 à 8 000 € HT pour une PME (estimation), pour une photo à un instant.
Si vous avez quelqu'un pour lire des résultats bruts, souvent en anglais, et les transformer en plan d'action.
Dispositif public gratuitMonAideCyber, test de maturité de Cybermalveillance
Pour vous situer en quelques minutes, sur déclaration. Commencez par là si vous n'avez jamais fait le point.
Sedona RadarAudit externe automatisé, par abonnement
Pour mesurer ce que votre entreprise expose réellement, le documenter dans un rapport daté et le suivre dans le temps.
Test d'intrusionPrestataire humain ; qualifié PASSI si une preuve qualifiée est exigée
Pour un jugement humain : un testeur enchaîne et exploite les failles. Souvent 4 000 à 8 000 € HT pour une PME (estimation), pour une photo à un instant.
Scanner techniqueOutil conçu pour une équipe sécurité
Si vous avez quelqu'un pour lire des résultats bruts, souvent en anglais, et les transformer en plan d'action.
Radar couvre environ 41 % de ce que couvre un test d'intrusion humain, selon nos estimations, et ne le remplace pas. Sedona.AI n'est pas qualifiée PASSI. Ce que Radar voit, et ce qu'il ne fait pas