Aller au contenu
Sedona.AI

Vous gérez l'informatique de vos clients ? Radar fait la mesure, vous faites la correction.

Sedona Radar audite de l'extérieur ce que vos clients exposent sur Internet. Le dirigeant lit la Vue Dirigeant et un rapport en français ; vous travaillez dans la Vue DSI : la preuve, la correction, les exports. Ci-dessous, ce qui existe aujourd'hui, et ce qui n'existe pas encore.

Vincent Coderch, président de Sedona.AI, vous répond lui-même.

Ce que lit le dirigeantCe que vous recevez

Élevée

Certificat SSL/TLS expiréCertificat TLS expiré (demo.testfire.net)

Le certificat du site a expiré le 21/06/2026. Les navigateurs de vos visiteurs affichent un avertissement de sécurité.

demo.testfire.net:443

Correction : Renouveler le certificat, puis vérifier la chaîne complète (certificat intermédiaire et racine).

langage clair
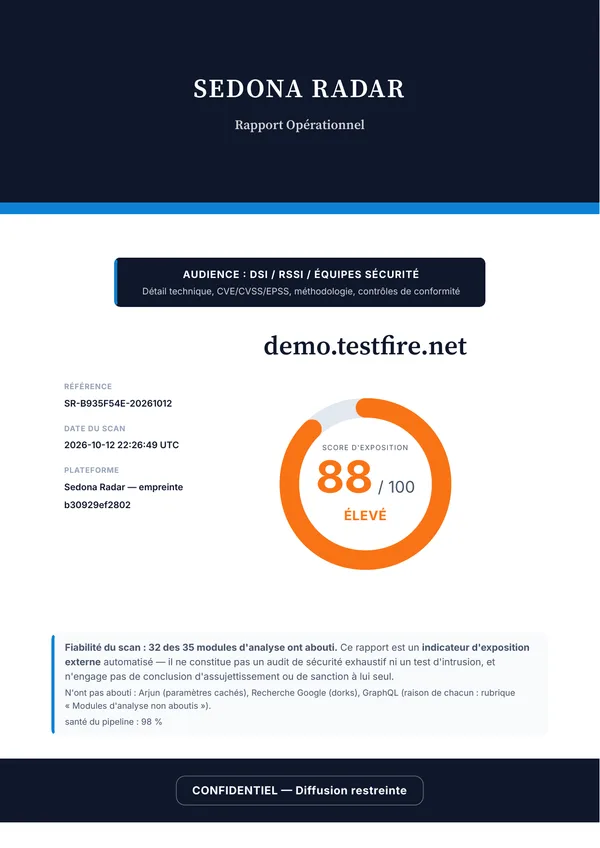
Exemple réeldemo.testfire.net13/10/2026

site de démonstration vulnérable publié par HCL. Au fond, une page du rapport Opérationnel.

Ce que vous pouvez faire dès aujourd'hui.

Chaque carte décrit une fonction livrée dans l'application. Plans et prix : la section Tarifs de la page Radar.

Tout est inclus dès Starter, sauf mentionBusiness et Scale

  • Scanner vos domaines, et ceux de vos clients sous mandat

    Il vous faut l'autorisation écrite de votre client : à chaque scan, Radar vous demande une attestation sur l'honneur, cochée et journalisée.

    Autant de domaines distincts par mois que votre plan en compte ; en abonnement annuel, le compteur repart chaque mois civil.

    Starter
    1
    domaine
    Business
    5
    domaines
    Scale
    10
    domaines

    Je certifie être le titulaire de la cible saisie — ou disposer d'une autorisation du titulaire pour la faire auditer.

    Date (heure de Paris)
    13/10/2026 · 00:25
    Adresse IP (exemple)
    203.0.113.24
    Cible
    demo.testfire.net

    Conservé 5 ans, dans un journal distinct qui survit à la suppression du compte.
  • La Vue DSI

    La gravité et, quand elles existent, la preuve et la correction ; la commande seulement pour une partie.

    La preuve est relevée par le moteur, la correction proposée.

    Le dirigeant, lui, lit la Vue Dirigeant.

    langage clair

    Injection de script malveillant dans une pageXSS Confirmé — paramètre query sur /search.jsp

    ÉlevéeÉlevée · demo.testfire.net/search.jsp

    86,5 %

    des constats ont un conseil de correction

    51,9 %

    des constats ont une commande exécutable

    Pourcentages mesurés le 10/09/2026 sur 12 717 constats issus de nos 100 derniers scans internes (du 11/08 au 10/09, cibles de démonstration et de test, pas des clients).

  • Le rapport Opérationnel

    Business et Scale

    Le rapport de celui qui corrige.

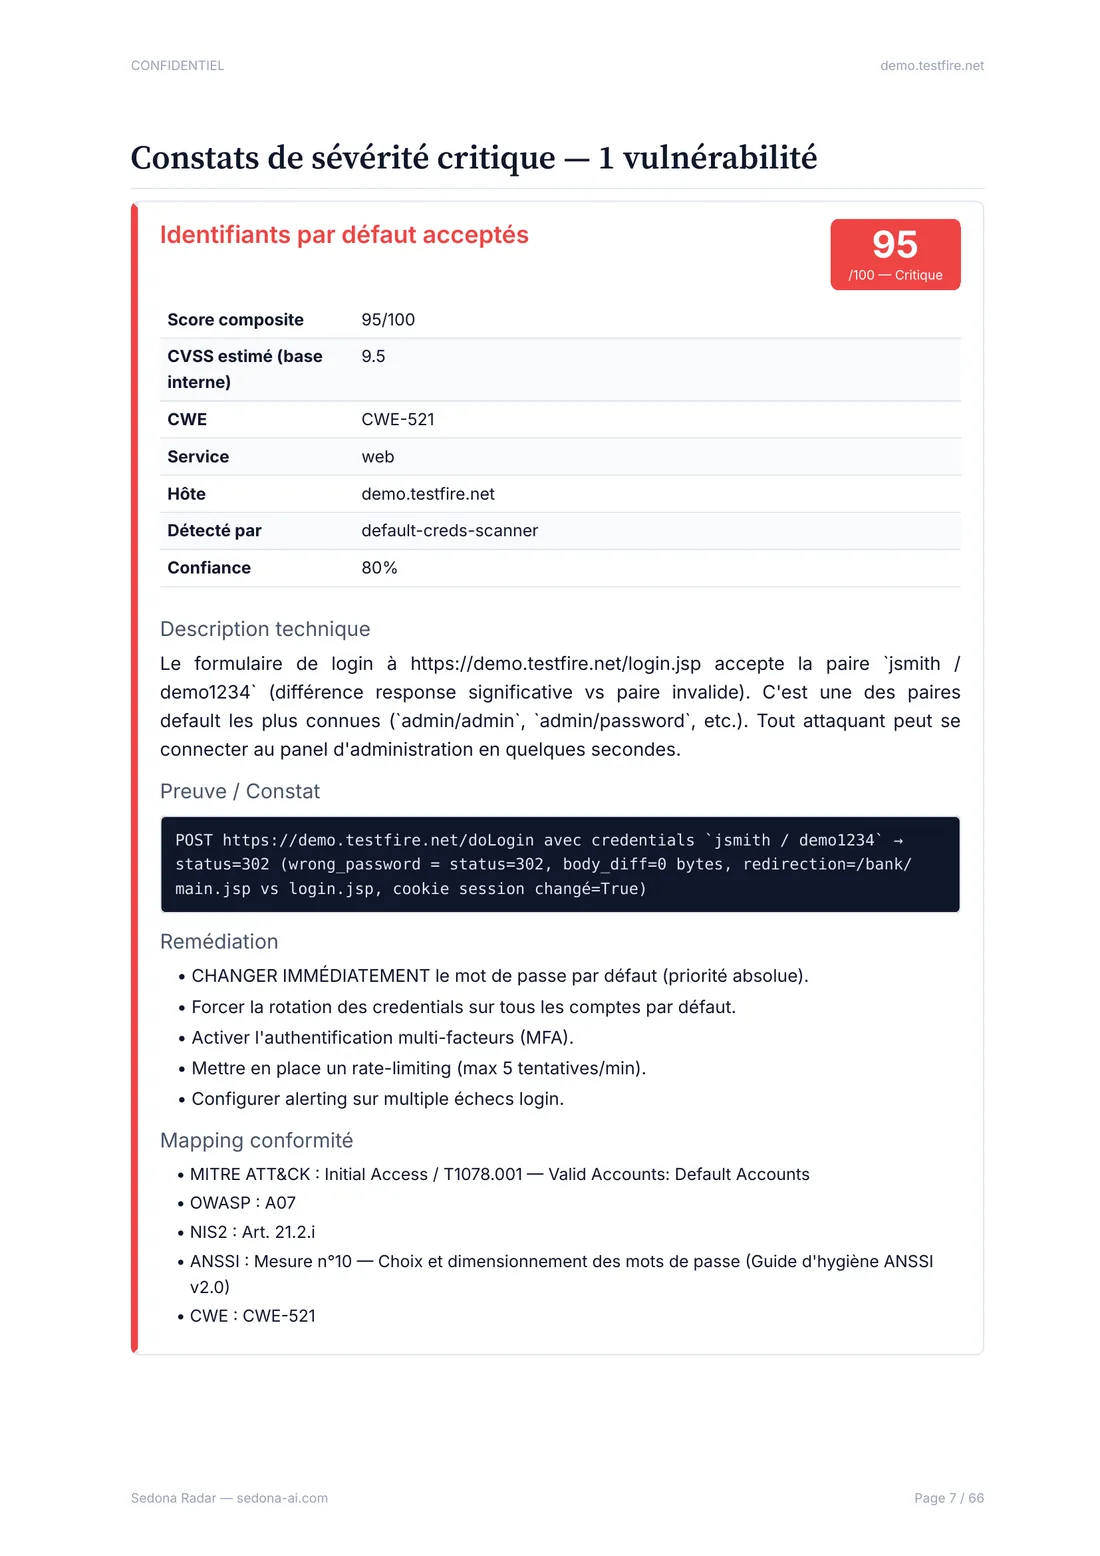
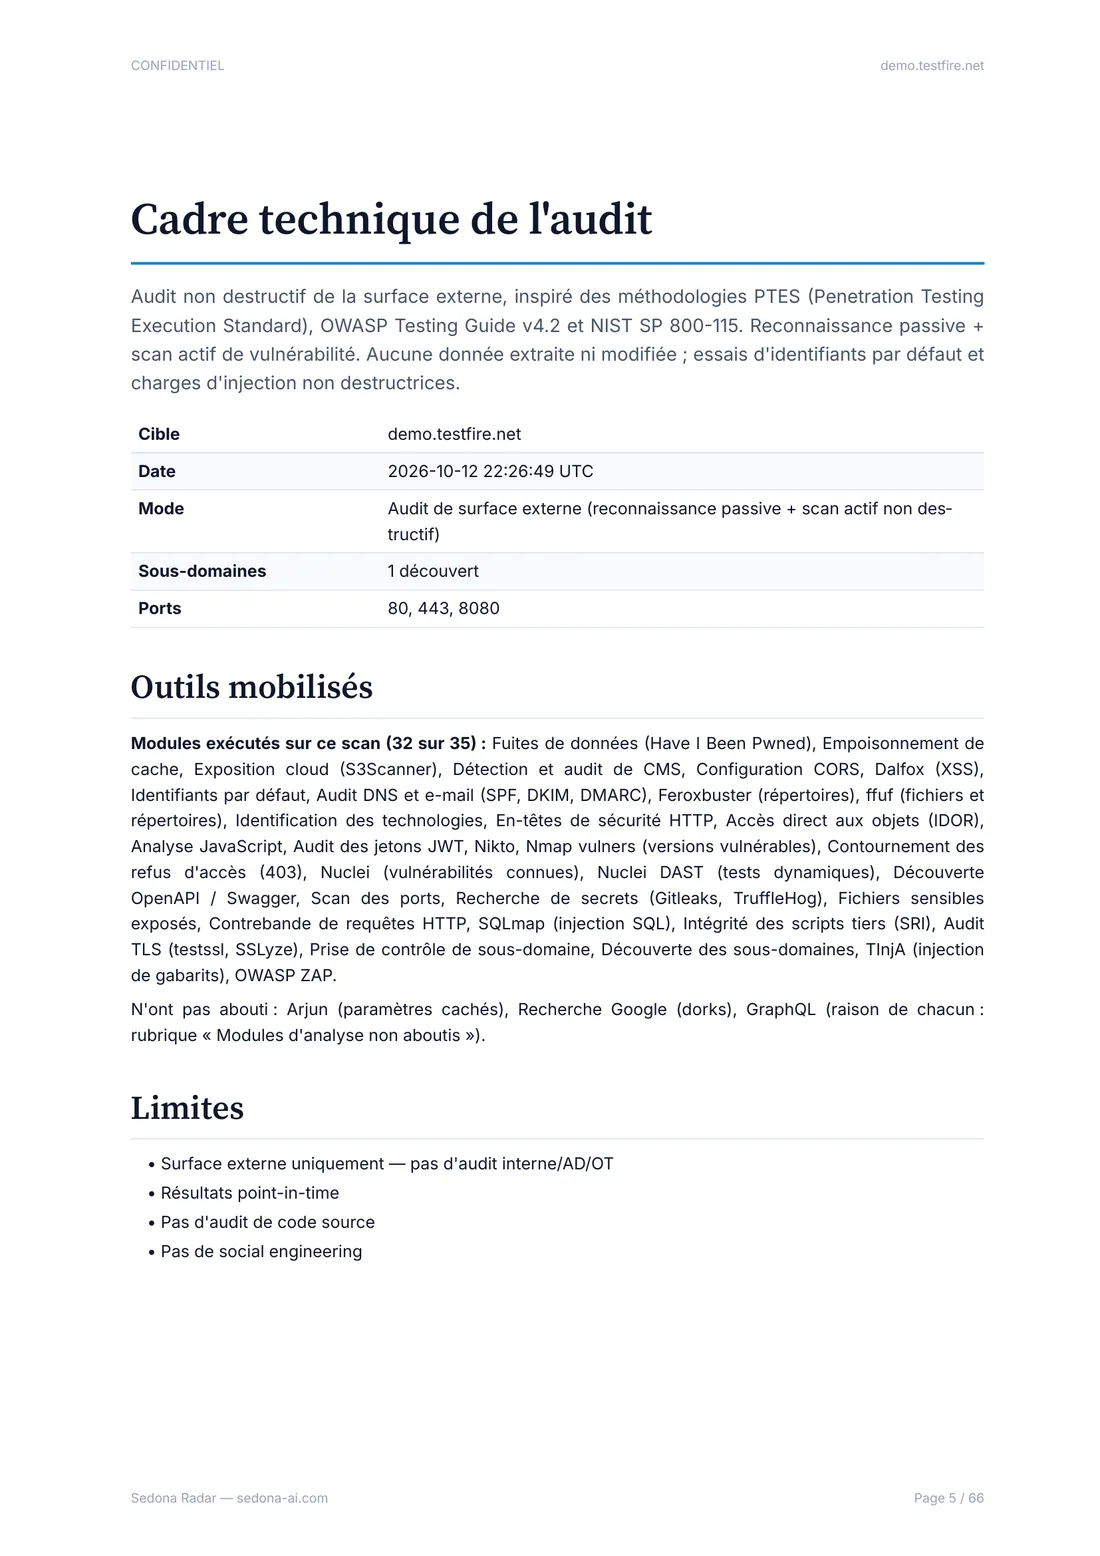
    Chaque vulnérabilité en détail, les commandes de correction, l'ordre de traitement (66 pages sur l'exemple ; le volume varie avec le périmètre).

    Lire l'exemple.

  • Vérifier après correction

    Relancez un Scan de Contrôle sur le domaine corrigé, puis comparez les deux scans dans l'application.

    Durée d'un Scan de Contrôle : médiane ≈ 45 minutes, 9 scans sur 10 entre 20 minutes et 1 h 35 (mesure du 20/09/2026).

    Avez-vous progressé ?Comparaison de scans

    Score de risque cyber

    plus haut = plus exposé

    Audit A (avant)Scan A (avant) · 03/10/2026

    72

    Audit B (après)Scan B (après) · 13/10/2026

    88

    Constats critiques
    0 puis 1
    Évolution défavorable

    Deux scans de la même cible, à dix jours d'écart : le score passe de 72 à 88, et Radar y établit un constat critique qui n'y était pas.

  • Des exports

    CSV, JSON et SARIF pour chaque scan.

    De quoi alimenter votre outil de suivi ou un SIEM.

    • sedona_​radar_​demo.​testfire.​net_​vulns.​csv

    • sedona_​radar_​demo.​testfire.​net.​json

    • sedona_​radar_​demo.​testfire.​net.​sarif

  • Un webhook signé

    Business et Scale

    Après un scan récurrent, un message signé (HMAC-SHA256) part vers votre outil si quelque chose a changé.

    Dès que l'un de ces changements apparaît depuis le scan précédent du même domaine :

    • nouvelles vulnérabilités critiques ou élevées
    • nouveaux ports ouverts
    • score en hausse d'au moins 10 points

    Un seul webhook par compte ; le message nomme le domaine concerné. Si votre outil ne répond pas, l'envoi n'est pas rejoué.

    Exemple de message

    Message signéSigné HMAC-SHA256

    demo.testfire.netscan du 13/10/2026

    • Nouvelle vulnérabilité critique : Mot de passe par défaut non changéDefault credentials acceptés sur /login.jsp
    • Score de risque : 72 puis 88
  • Une surveillance récurrente

    Le même contrôle, rejoué à intervalle fixe, pour repérer ce qui change.

    Sem. 1Sem. 2Sem. 3Sem. 4

    Starter

    chaque mois

    5 Scans de Contrôle · 2 Deep Scans par mois

    Business

    toutes les deux semaines

    10 Scans de Contrôle · 5 Deep Scans par mois

    Scale

    chaque semaine

    30 Scans de Contrôle · 10 Deep Scans par mois

    Les scans du mois sont ceux du plan, partagés entre tous vos domaines.

Et votre propre surface ?

Selon ce que vous éditez ou opérez, deux textes européens peuvent vous concerner. Radar n'évalue pas le Cyber Resilience Act ; pour NIS2, il donne un indicateur de maturité, pas une certification. Ce qu'il montre avant tout : ce que votre société expose sur Internet, avec un score daté.

Sans carte bancaire 1 Scan de Contrôle offert Rien à installer Sur un domaine que vous possédez ou pour lequel vous êtes mandaté

Cyber Resilience Actdepuis le 11/09/2026
Si vous éditez un logiciel ou fabriquez un équipement connecté, vous devez signaler à l'ENISA et au CSIRT national les vulnérabilités déjà exploitées par des attaquants et les incidents graves : alerte sous 24 h, notification sous 72 h (article 14 du règlement (UE) 2024/2847).
NIS2non transposée au 14/10/2026
La directive (UE) 2022/2555 cite nommément, à son annexe I, les prestataires de services gérés et de sécurité gérés. Elle n'est pas encore transposée en France : la Commission européenne a décidé, le 8 juillet 2026, de saisir la Cour de justice de l'Union européenne. On peut s'y préparer ; rien n'y oblige encore.

Information générale, pas un avis juridique.

Parlons de vos clients.

Dites combien de clients vous accompagnez et ce qu'il vous manque. Ce formulaire ne vous engage à rien.

Ce qui n'existe pas encore.

  • Pas de multi-clients.

    Un compte est une organisation. Il n'existe ni espace séparé par client, ni accès limité à un seul domaine : vos domaines et ceux de vos clients vivent dans le même compte.

  • Pas de co-marquage, pas de marque blanche.

    Les rapports portent le logo de Sedona. Vous ne pouvez ni ajouter le vôtre, ni remplacer celui de Sedona.

  • Pas de tarif partenaire.

    Chaque compte paie son plan au prix public. Aucun programme partenaire n'existe aujourd'hui.

  • Pas d'API publique.

    Les exports et le webhook signé sont les sorties de données disponibles.

  • Pas d'offre au-delà de 10 domaines.

    Scale s'arrête à 10 domaines. Enterprise, sur devis, n'est pas disponible aujourd'hui.

Aucun de ces points n'est promis. Si l'un d'eux vous concerne, dites-le dans le formulaire.

Tous les champs sont obligatoires, sauf le téléphone et les précisions.

Une tranche suffit, même approximative.

Ce dont vous auriez besoin

Cochez ce qui vous manque. Rien de cela n'existe aujourd'hui.

Vos données servent à répondre à votre demande, au titre des mesures précontractuelles prises à votre demande. Sedona.AI calcule aussi un score d'intérêt interne pour suivre et prioriser les demandes (intérêt légitime). Voir la politique de confidentialité.

Vincent CoderchRéponse de Vincent Coderch sous 48 h ouvrées

Une question sur le mandat, les rapports ou la facturation ? Toutes les questions.