
Trois rapports Radar en entier, sur une cible faite pour être attaquée.
Ces trois rapports portent sur demo.testfire.net, un faux site bancaire, volontairement vulnérable, que HCL Technologies publie pour démontrer ses propres outils d'analyse. Le scan est un vrai Deep Scan du 13/10/2026 à 00:26, heure de Paris (12/10 à 22:26 UTC) ; les PDF sont ceux que Radar produit, sans retouche. Aucun rapport client n'est publié.
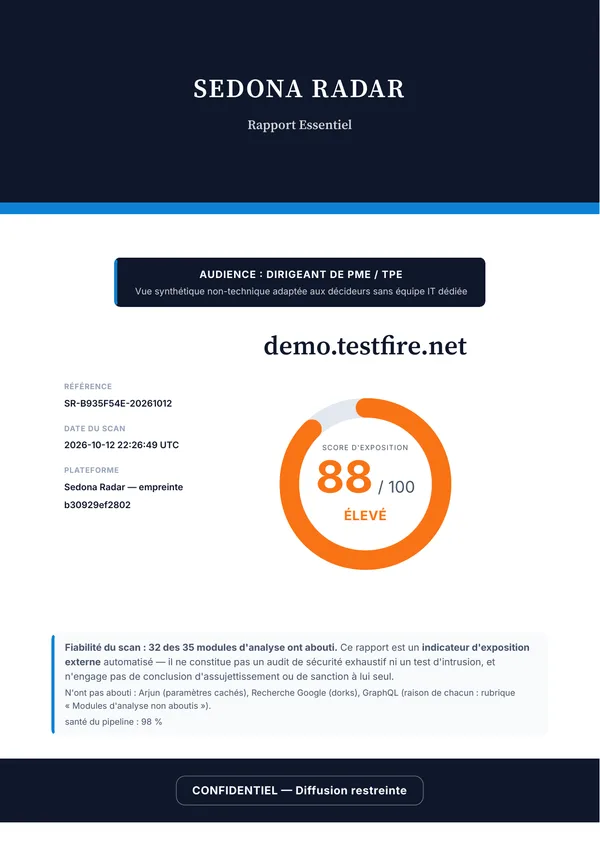
- Essentiel
- Le dirigeant : le score, les priorités, quoi demander. Inclus dans Starter.
- 20 pages · 163 Ko
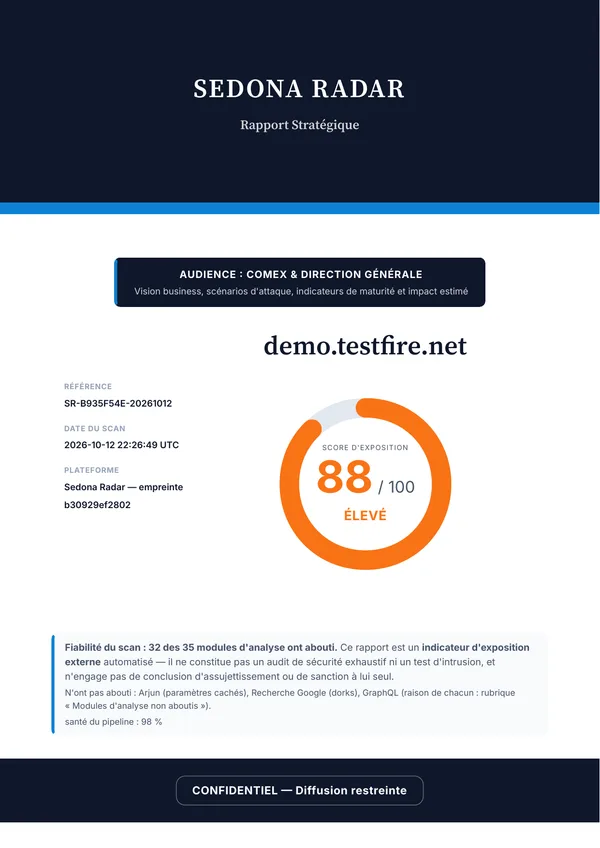
- Stratégique
- La direction générale : risques, impact estimé, feuille de route. Inclus dans Business et Scale.
- 37 pages · 247 Ko
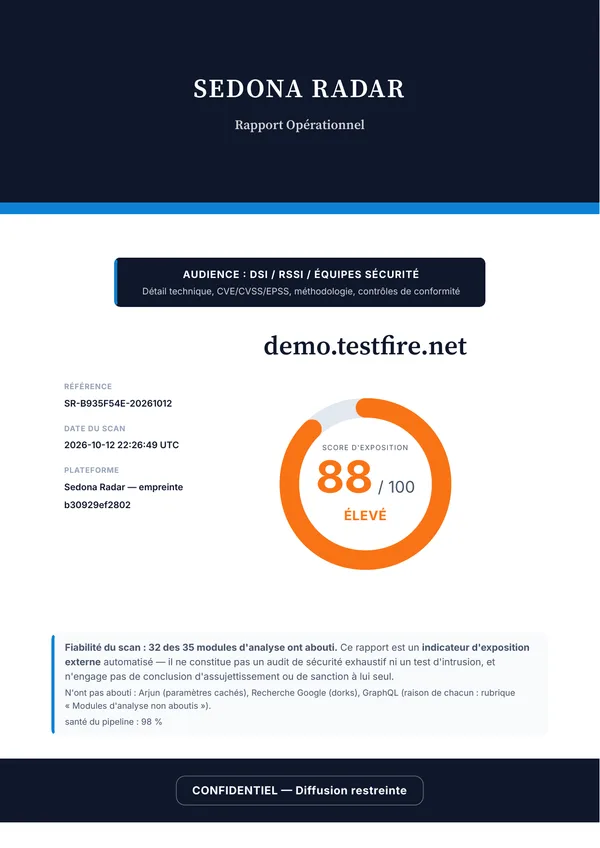
- Opérationnel
- L'équipe technique ou le prestataire : chaque constat, et pour les plus graves, une fiche avec la preuve et la correction. Inclus dans Business et Scale.
- 66 pages · 651 Ko
Sans carte bancaire 1 Scan de Contrôle offert Rien à installer Sur un domaine que vous possédez ou pour lequel vous êtes mandaté
Lire un rapport Radar, en six pages annotées.
Six vraies pages, tirées des trois rapports. À chaque remarque, la zone qu'elle commente s'agrandit.
Faites glisser pour changer de page, touchez un cercle pour agrandir sa zone.
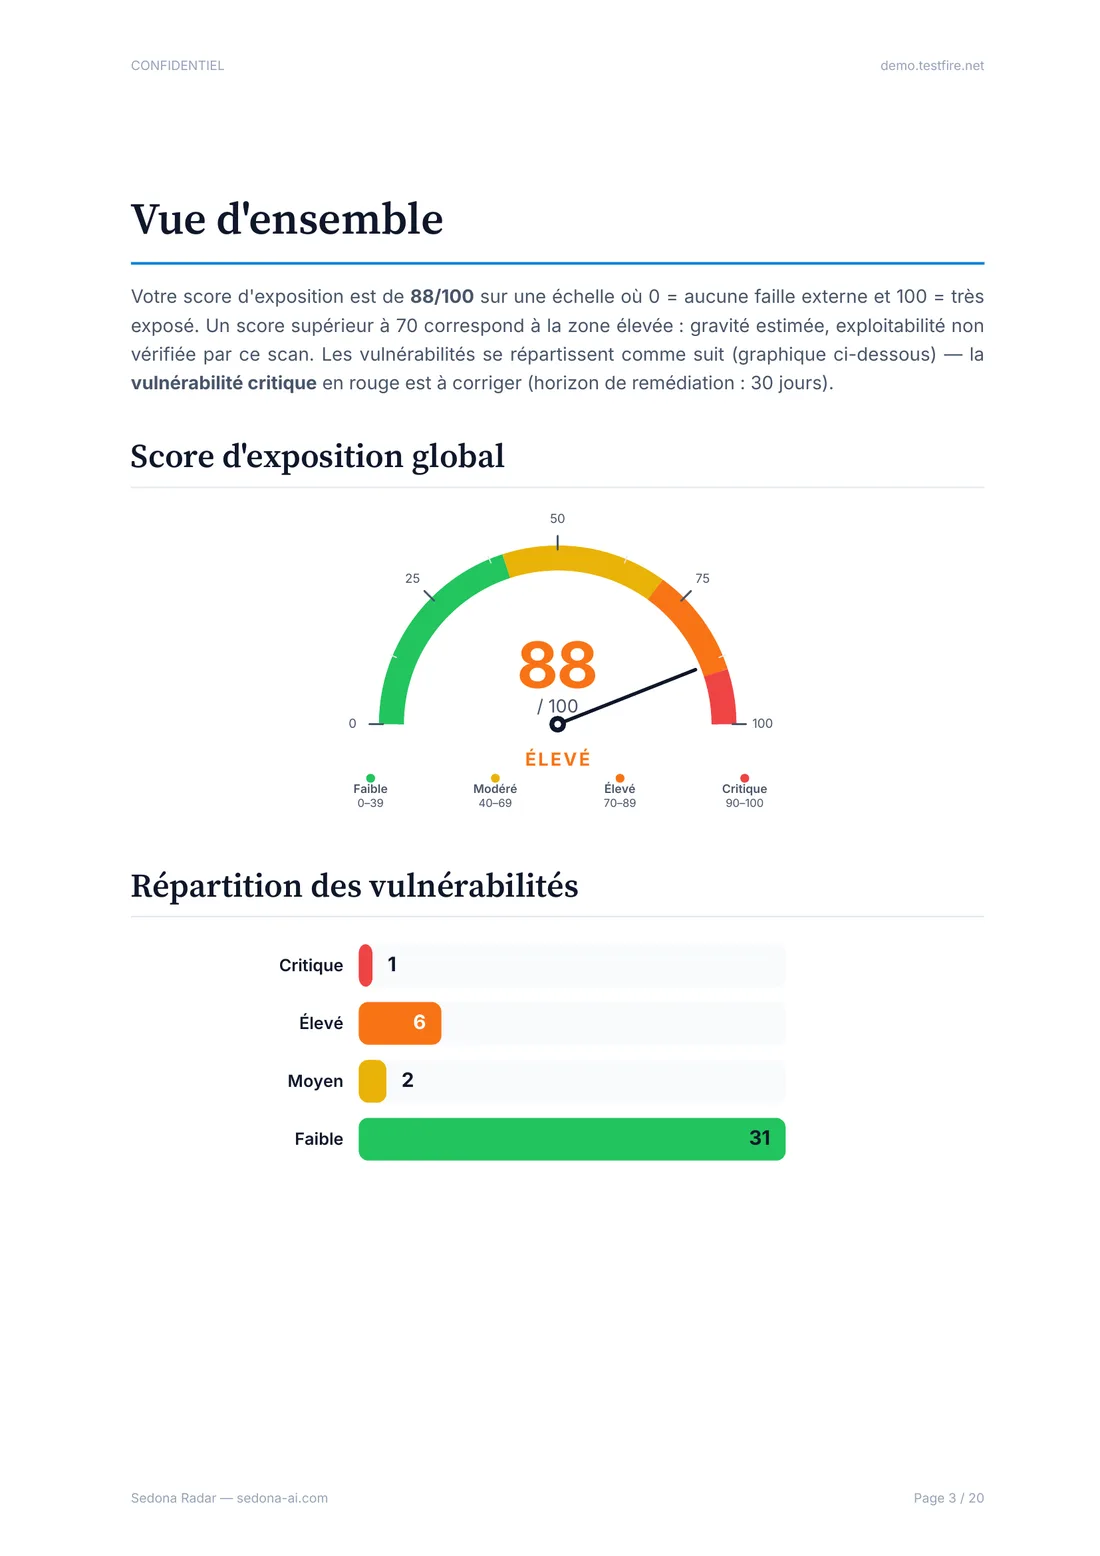
Transcription de la page 3 du rapport Essentiel
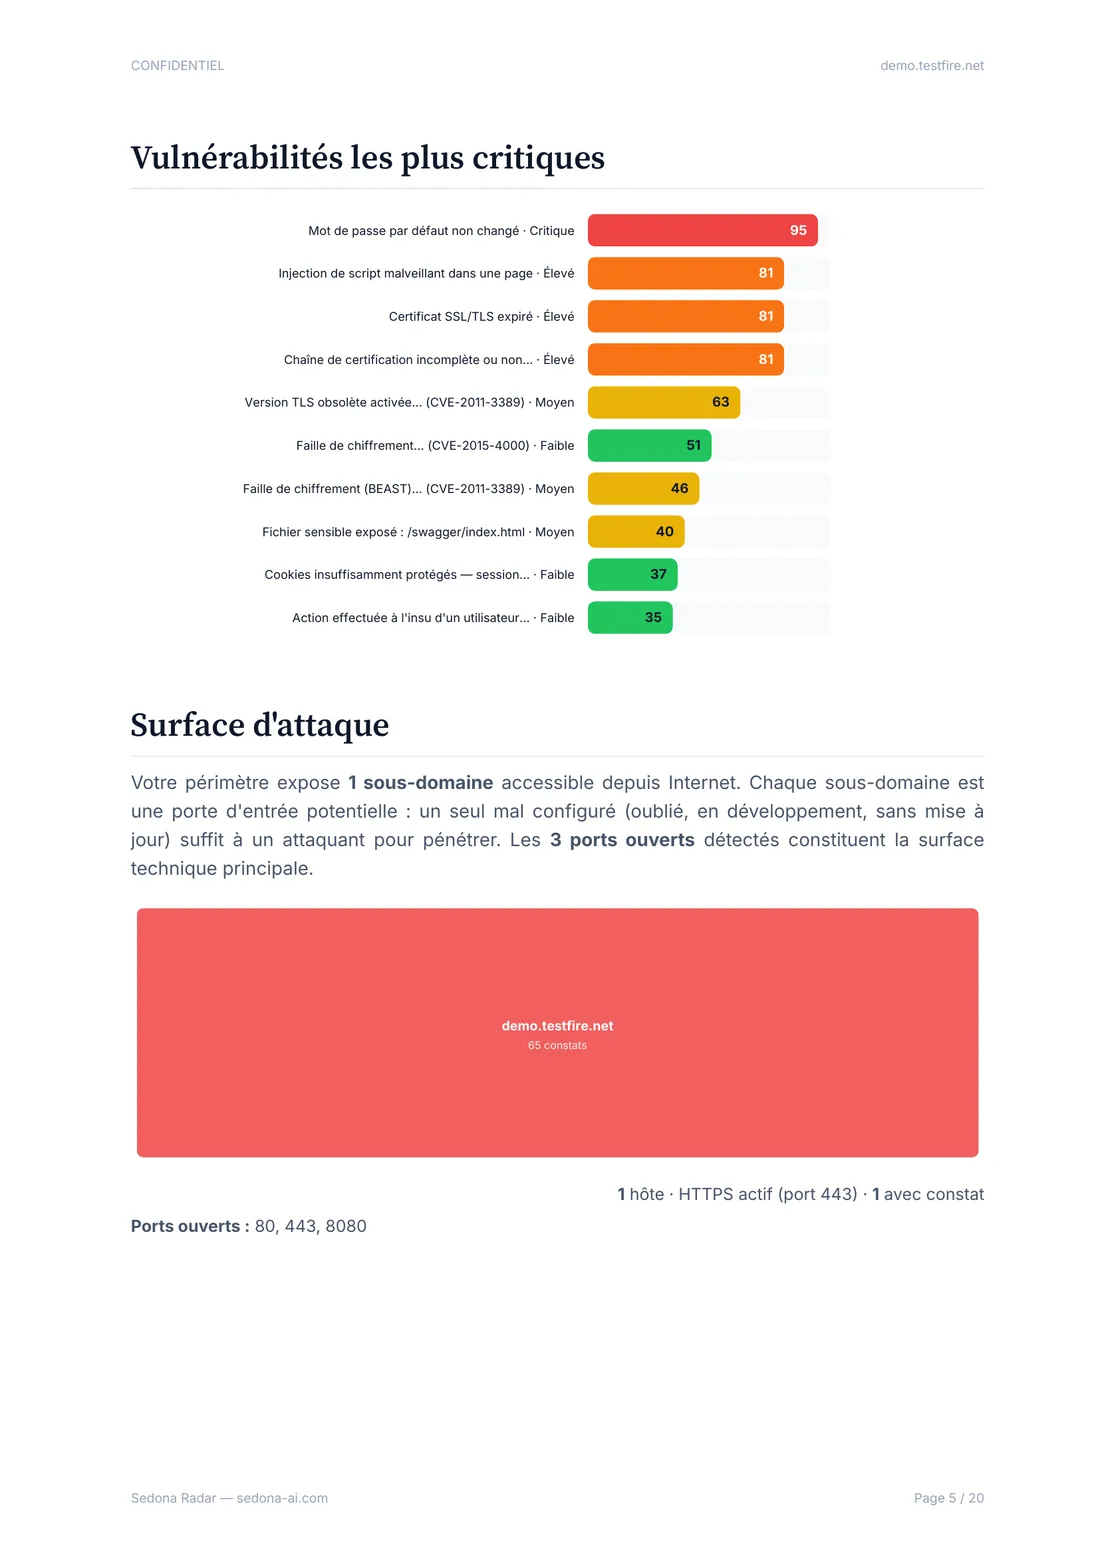
Transcription de la page 5 du rapport Essentiel
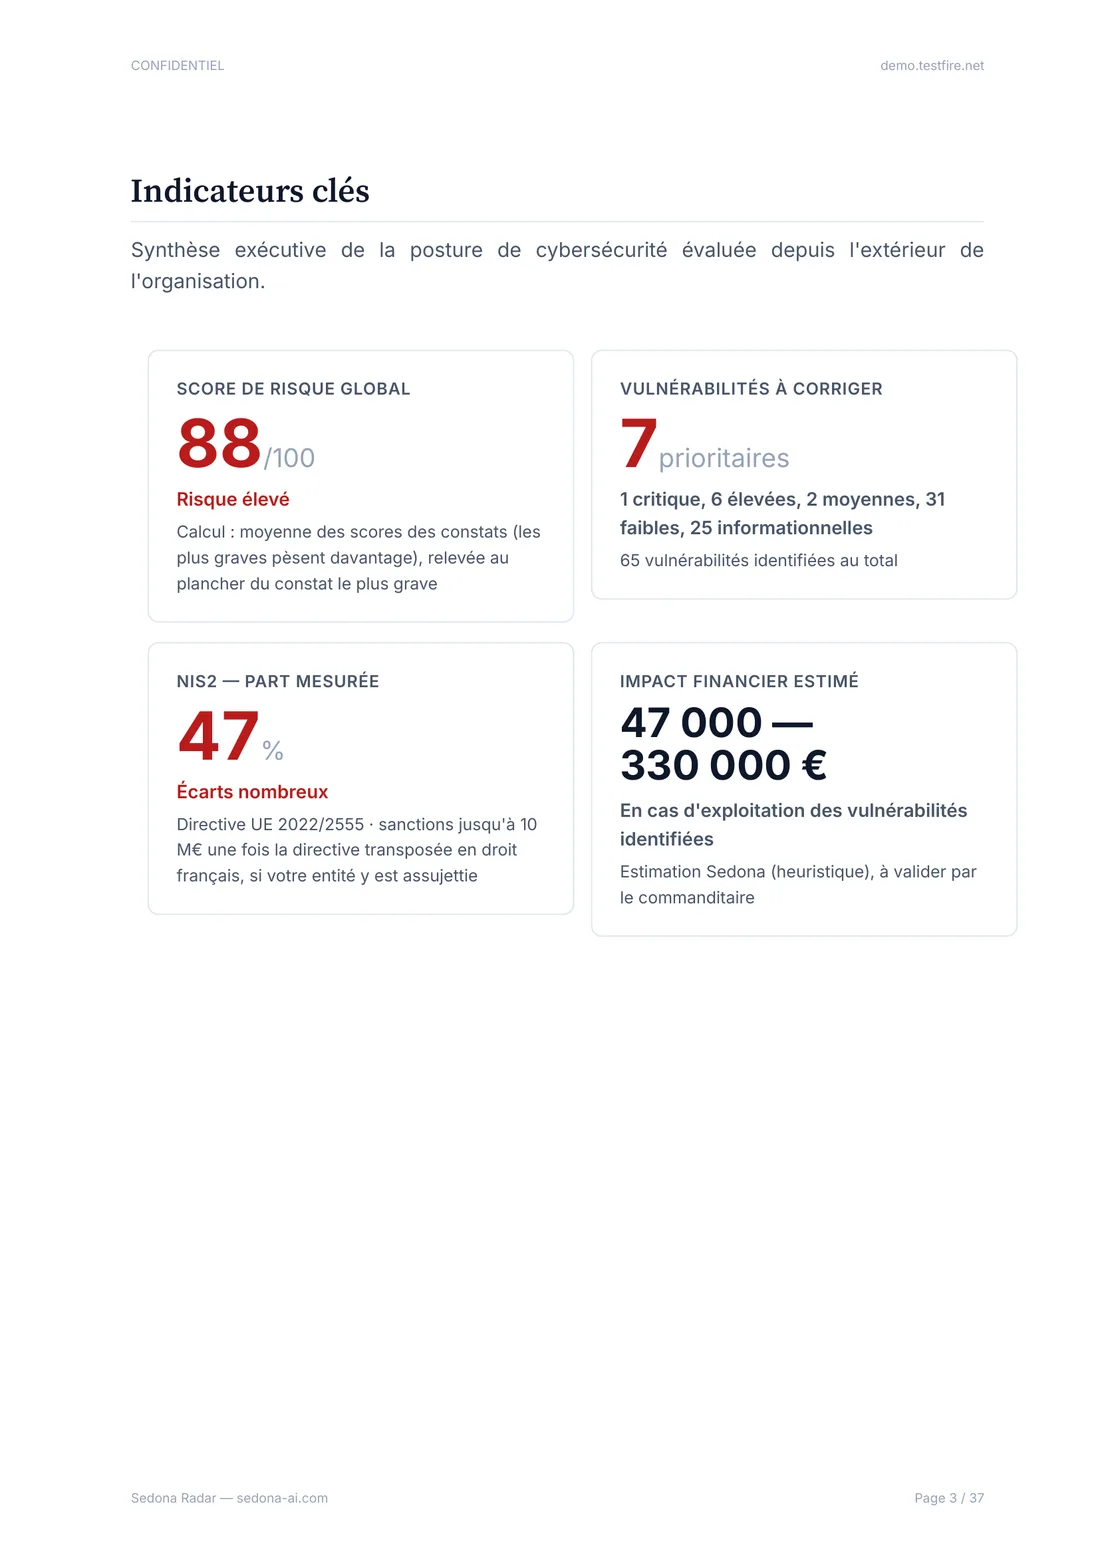
Transcription de la page 3 du rapport Stratégique
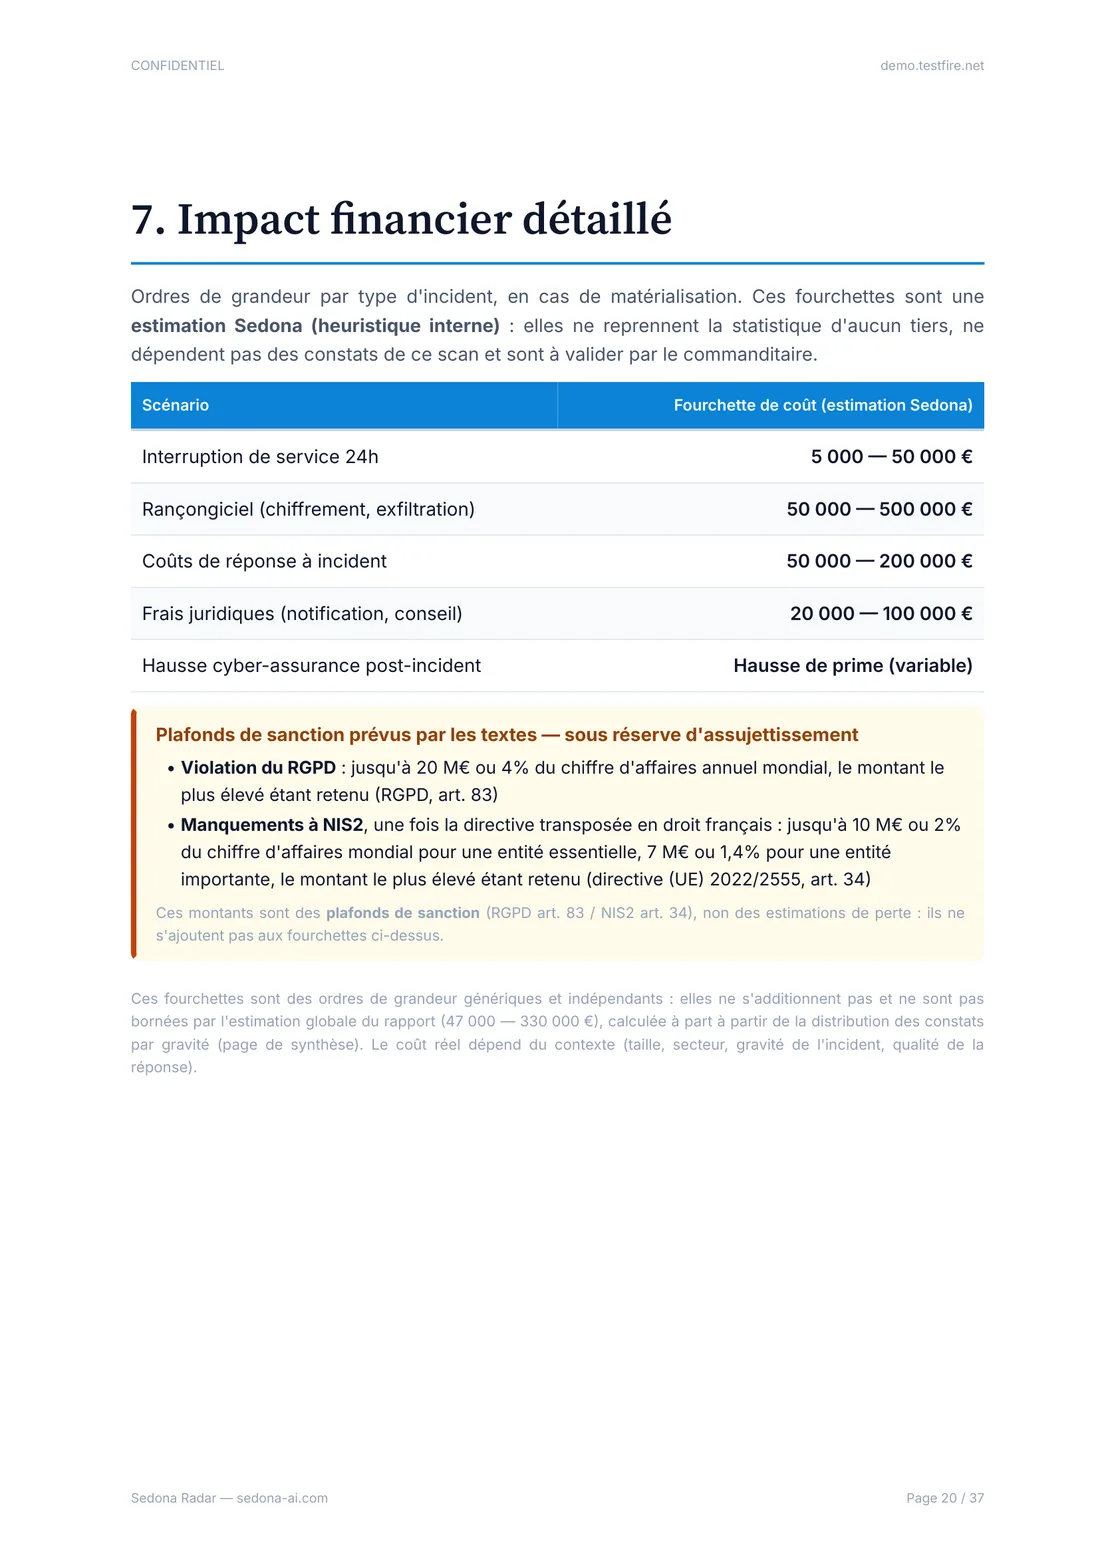
Transcription de la page 20 du rapport Stratégique
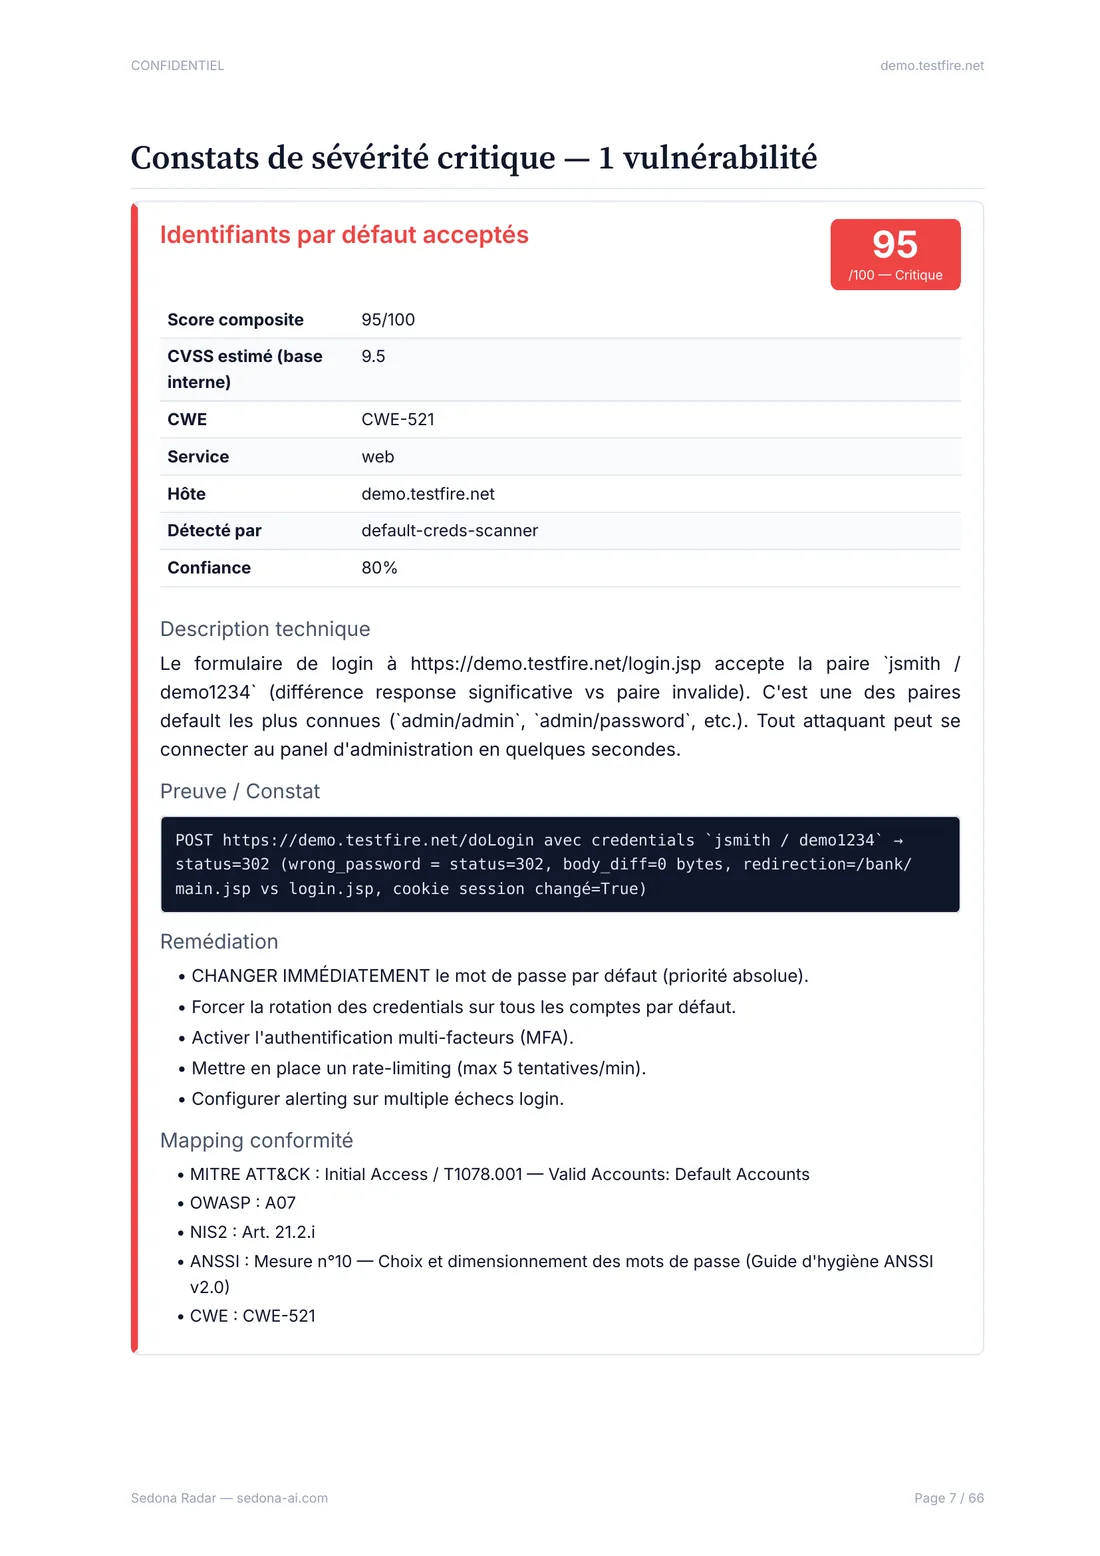
Transcription de la page 7 du rapport Opérationnel
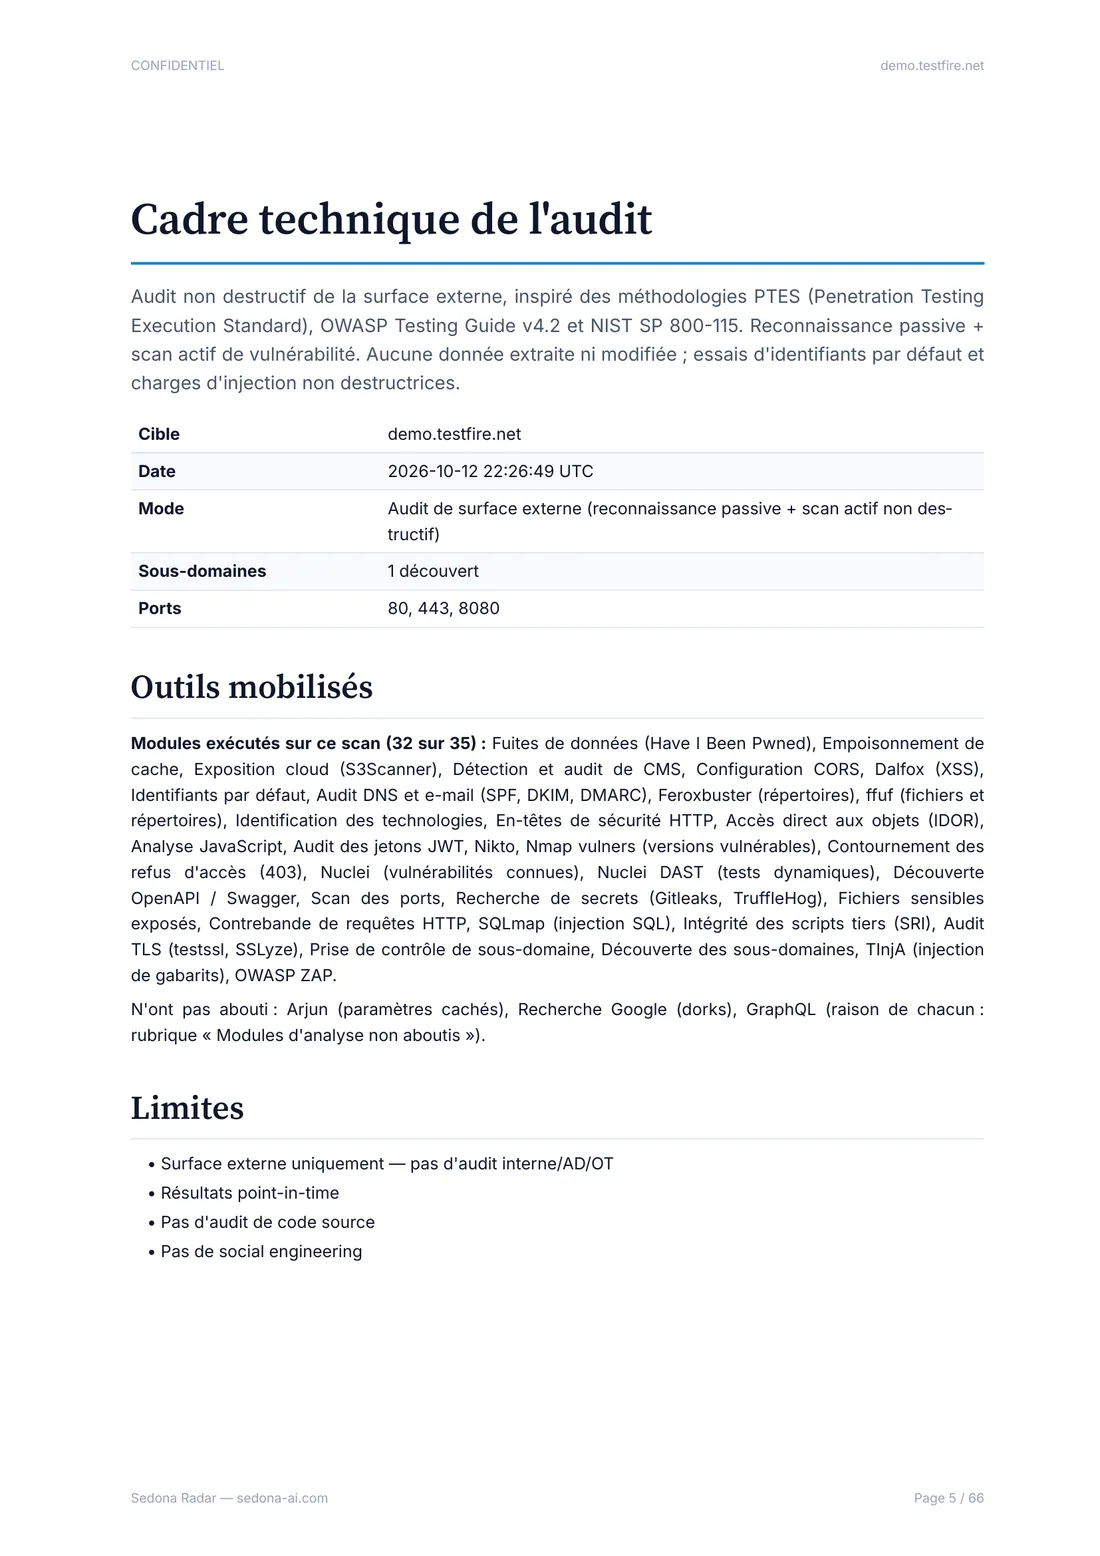
Transcription de la page 5 du rapport Opérationnel
Rapport Essentielpage 3 sur 20
Le score, et ce qu'il veut dire
La première page utile du rapport du dirigeant : un nombre, une zone, et la répartition des constats.
- Plus le score est haut, plus vous êtes exposé. 88 sur 100 tombe dans la zone « élevé » (70 à 89).
- Les constats sont comptés par gravité ; le critique se traite en premier.
Rapport Essentielpage 5 sur 20
Les priorités, dans l'ordre
Les constats les plus graves, classés, puis ce que le scan a trouvé exposé sur Internet.
- En tête : un mot de passe par défaut non changé, de gravité critique. Chaque ligne porte sa gravité et son score sur 100.
- La surface exposée : un hôte, trois ports ouverts (80, 443, 8080).
Rapport Stratégiquepage 3 sur 37
La même mesure, pour une direction générale
Le rapport Stratégique condense le scan en quatre indicateurs : le score, les vulnérabilités à corriger, la part de NIS2 mesurée et l'impact estimé.
- Le score de risque, avec sa méthode de calcul écrite en clair.
- La part mesurable de NIS2 depuis l'extérieur : un indicateur de maturité, pas une conformité. La directive n'est pas encore transposée en France.
- L'impact global : une fourchette estimée par Sedona, en cas d'exploitation des vulnérabilités identifiées. À valider par vous.
Rapport Stratégiquepage 20 sur 37
L'impact, par type d'incident
Des ordres de grandeur, chiffrés par Sedona, puis les plafonds de sanction prévus par les textes. Ni une prévision, ni une somme.
- Par type d'incident : des ordres de grandeur généraux de Sedona, qui ne dépendent pas des constats de ce scan. À valider par vous.
- Les plafonds de sanction prévus par le RGPD et par NIS2, sous réserve d'assujettissement : des maximums, pas des pertes estimées. Ils ne s'ajoutent pas aux fourchettes.
Rapport Opérationnelpage 7 sur 66
Une fiche, telle que la reçoit votre prestataire
Le rapport Opérationnel consacre une fiche à chaque constat critique ou élevé : le module qui l'a établi, la preuve, et la correction.
- Le module qui a établi le constat, et le niveau de confiance qu'il lui accorde.
- La preuve : la requête envoyée, les identifiants essayés et la réponse du serveur. Votre prestataire peut la rejouer pour vérifier.
- La correction, concrète, à transmettre telle quelle. Aucune correction n'est rédigée par un modèle de langage.
Rapport Opérationnelpage 5 sur 66
Le cadre, écrit dans le rapport
Le rapport écrit lui-même son cadre : les modules exécutés sur ce scan, ceux qui n'ont pas abouti, et les limites de l'audit.
- Les modules exécutés sur ce scan, nommés un à un : 32 sur 35. L'outil qui a établi un constat est nommé sur sa fiche.
- Les trois modules qui n'ont pas abouti sont nommés ; la raison de chacun est donnée dans la rubrique « Modules d'analyse non aboutis ».
- Les limites : surface externe uniquement, résultat à une date, ni code source ni ingénierie sociale.
Ce qu'un rapport Radar ne prétend pas.
- Rien sur votre réseau interne.
- Radar ne voit que ce que l'entreprise expose sur Internet.
- Aucune exploitation.
- Des tests actifs non destructifs : aucune donnée extraite, modifiée ou supprimée.
- Pas un test d'intrusion.
- Selon nos estimations, Radar couvre environ 41 % de ce que couvre un test d'intrusion humain, et ne le remplace pas.
- Une photo datée.
- L'état de la cible le 13/10/2026, pas une veille permanente.
- Aucune certification.
- Des indicateurs de maturité sur six référentiels, pas une conformité. Sedona.AI n'est pas qualifiée PASSI.
Commencez par votre propre domaine.
Un Scan de Contrôle offert : votre score de risque, vos trois vulnérabilités les plus graves et vos scores sur six référentiels. Durée : ~45 min en médiane, hors attente dans la file (mesure du 20/09/2026). Un e-mail vous prévient quand c'est prêt.